
Aprovações de tokens: a permissão que você esqueceu
Carteiras antigas podem guardar valores que vale a pena encontrar e permissões que convém revogar. Uma aprovação de token concedida em 2024 foi usada para esvaziar carteiras em setembro de 2026. Veja o que o histórico do seu endereço mostra, o que ele ainda permite em silêncio e como verificar e revogar as aprovações de tokens que ficaram abertas.
Por que vale a pena olhar o histórico de carteiras antigas
Endereços antigos nem sempre estão vazios. Uma análise de contrato da DNZN, de 19 de março de 2026, encontrou aproximadamente 12,57 milhões de UNI (cerca de 8,4% da alocação) ainda sem resgate no contrato original do airdrop da Uniswap de 2020, com resgates sendo realizados até 17 de março de 2026. Somando os 50 maiores airdrops, a CoinGecko chega a um valor total de US$ 26,6 bilhões, medido pelo preço máximo histórico de cada token, e não pelo que os destinatários de fato embolsaram (ranking de 21 de dezembro de 2023).
É por isso que as pessoas voltam a vasculhar carteiras antigas. Mas o mesmo histórico que pode mostrar tokens esquecidos também guarda permissões esquecidas, e é isso que os atacantes procuram.
O problema: uma aprovação explorada dois anos depois de cair em desuso
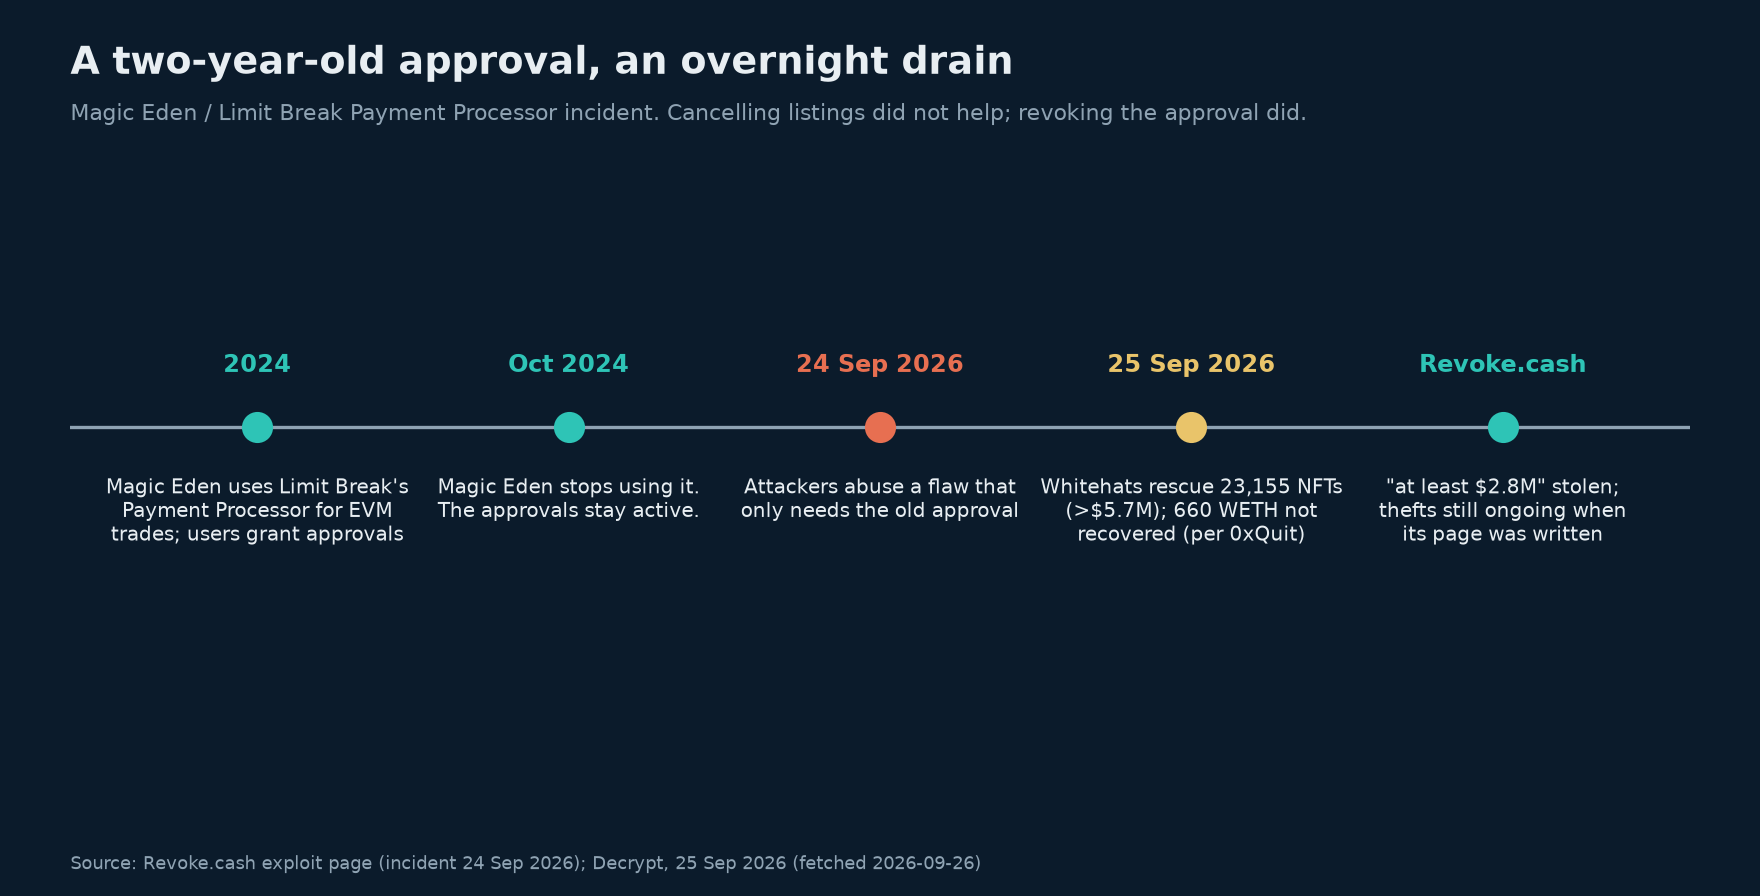
Em 2024, o Magic Eden usava o protocolo Payment Processor, da Limit Break, para liquidar negociações no seu marketplace EVM. O Revoke.cash explica que "muitos usuários o aprovaram para movimentar seus NFTs e tokens como WETH". O Magic Eden parou de usar o protocolo em outubro de 2024, "mas essas aprovações continuaram ativas".
Em 24 de setembro de 2026, atacantes começaram a explorar uma falha que permitia agir em nome de qualquer carteira que tivesse aprovado o protocolo. Segundo o Revoke.cash, eles pegaram NFTs de graça e drenaram os tokens aprovados. A página do incidente estima os roubos em "pelo menos US$ 2,8 milhões" em Ethereum, Polygon, Base, Arbitrum e ApeChain, "e os roubos ainda estavam em andamento quando este texto foi escrito" (número inalterado na nova verificação de 2 de outubro de 2026). Uma ação whitehat liderada por 0xQuit, da Yuga Labs, usou a mesma falha para colocar NFTs expostos em segurança. Segundo o Decrypt, em reportagem de 25 de setembro de 2026, ele contabilizou 23.155 NFTs avaliados em mais de US$ 5,7 milhões e afirma que 660 WETH não puderam ser recuperados. Os dois números são do próprio 0xQuit. O The Crypto Times, também em 25 de setembro de 2026, observou que esses números não tinham sido auditados na época e que serviços de monitoramento de segurança tinham publicado números diferentes para fases diferentes do incidente.
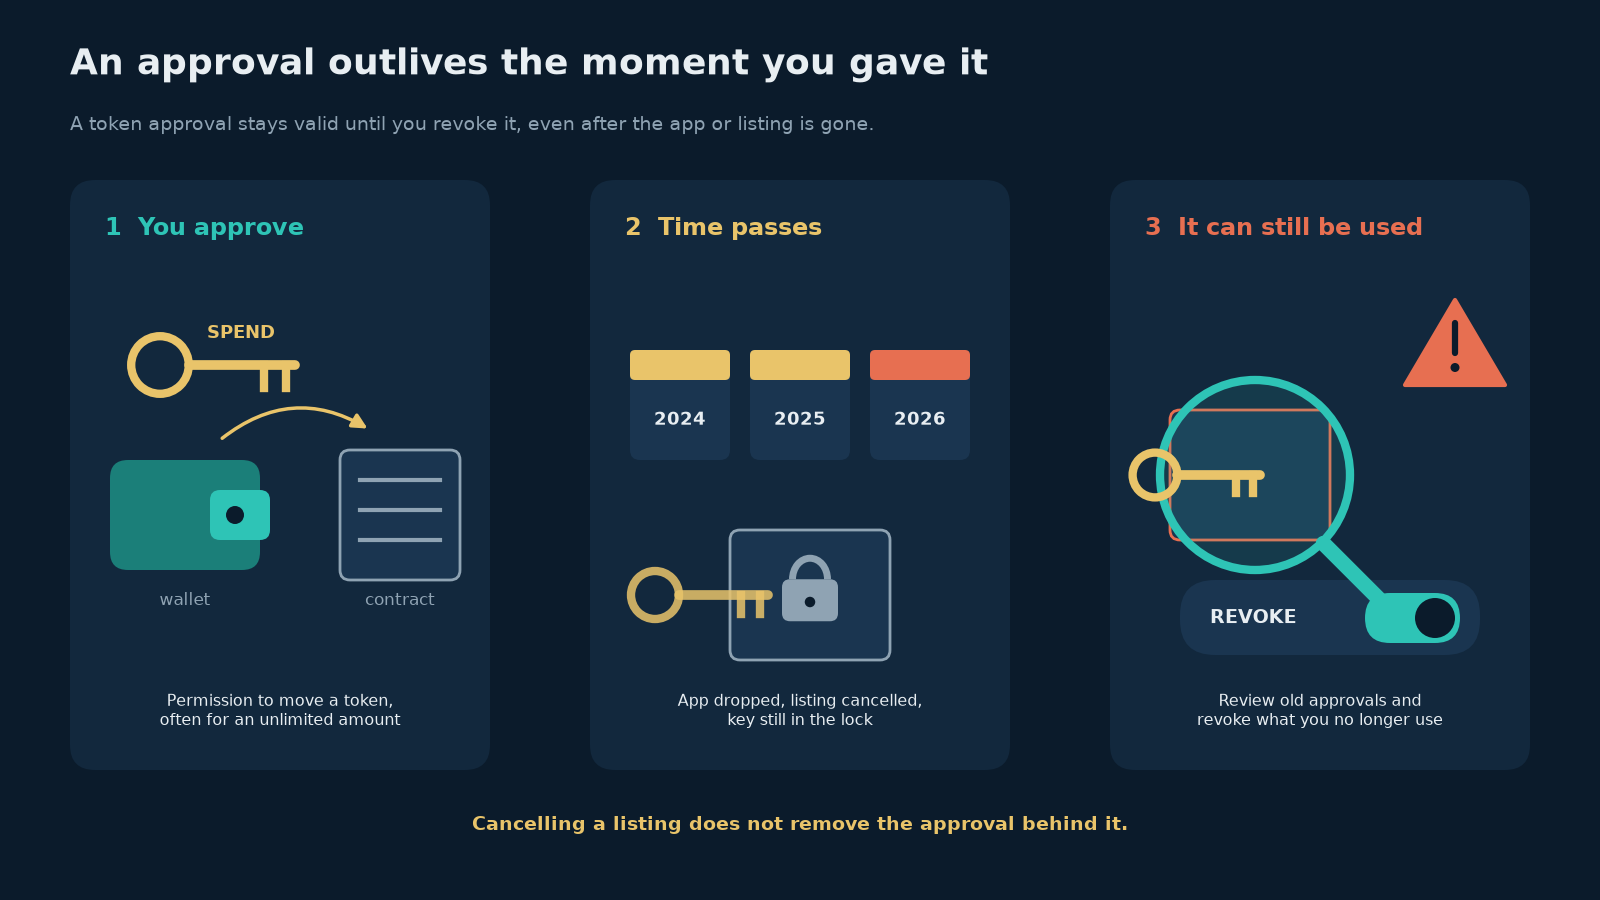
Um detalhe explica o caso inteiro. O Revoke.cash escreve: "Cancelar suas listagens não protege você, porque o ataque só precisa da aprovação."
NÚMERO-CHAVE
23.155 NFTs colocados em segurança por whitehats e 660 WETH não recuperados, segundo 0xQuit via Decrypt, em 25 de setembro de 2026.
Constatação 1: seu histórico é público, e suas permissões também
Toda transação que um endereço enviou é pública e permanente. Ela mostra quais apps você usou, quais tokens você teve e quando esteve ativo. O que é menos óbvio é que o seu histórico também contém permissões vigentes. Quando você aprova um contrato para gastar um token, essa aprovação fica registrada on-chain e continua valendo depois que você fecha a aba. O Revoke.cash diz isso de forma direta: "se você não revogá-las, as aprovações continuam ativas indefinidamente". O site também alerta que, quando projetos consolidados são hackeados, os usuários "podem ficar vulneráveis mesmo anos depois da última interação com o projeto". Introdução: o que é uma aprovação de token? (em inglês)
O caso Magic Eden segue exatamente esse padrão. O marketplace tinha mudado de sistema e as listagens não existiam mais, mas a permissão continuava lá.
CITAÇÃO
"Se você não revogá-las, as aprovações continuam ativas indefinidamente." (Revoke.cash)
Constatação 2: os maiores casos de wallet drainer usaram permissões, não transferências
O relatório de 2025 da Scam Sniffer (3 de janeiro de 2026) dividiu por tipo de assinatura os 11 casos de wallet drainer de US$ 1 milhão ou mais. Assinaturas Permit / Permit2 responderam por US$ 8,72 milhões em 3 casos. Approve / increaseApproval responderam por US$ 5,62 milhões em 3 casos, e setApprovalForAll, a permissão de "todos os NFTs desta coleção", por US$ 1,23 milhão em um caso. A principal conclusão da Scam Sniffer: "O Permit continuou sendo o principal; assinaturas maliciosas EIP-7702 surgiram depois do upgrade Pectra."
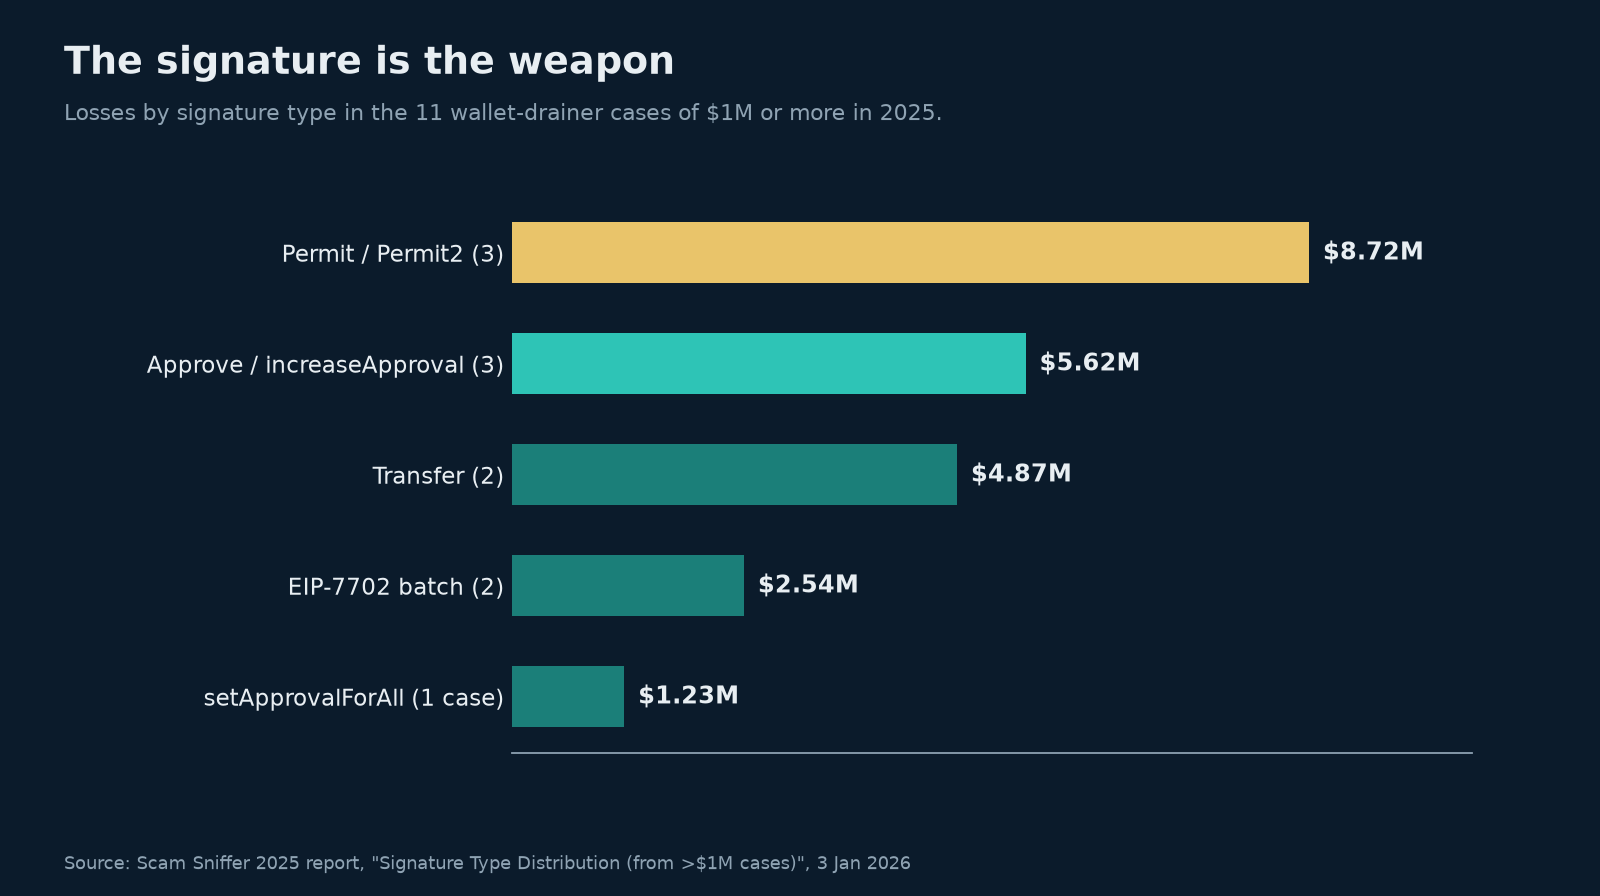
Para quem tem uma carteira, isso significa que o momento perigoso muitas vezes não é enviar fundos. É assinar uma permissão que deixa outra pessoa enviá-los depois.
Constatação 3: o custo médio de uma única assinatura errada
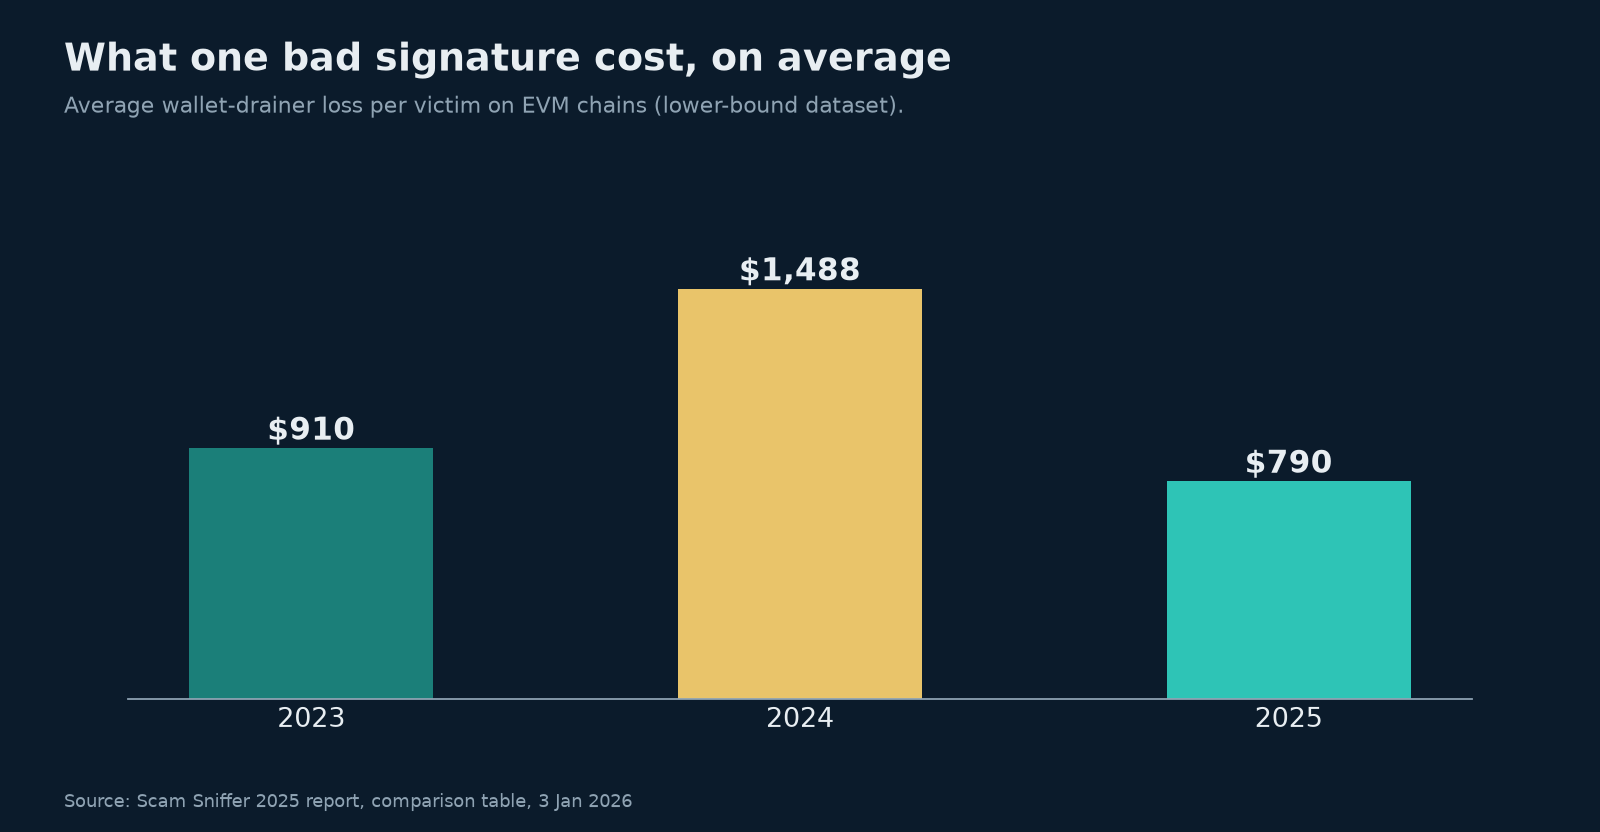
A Scam Sniffer calcula a perda média por vítima de wallet drainers em US$ 910 em 2023, US$ 1.488 em 2024 e US$ 790 em 2025. As perdas totais de 2025 foram de US$ 83,85 milhões, com 106.106 vítimas, um número que o relatório descreve como piso.
O que o histórico do seu endereço pode contar
Uma consulta de somente leitura ao seu próprio endereço, usando apenas o endereço público, responde a perguntas úteis:
- Quais apps você usou? As interações com contratos mostram cada protocolo com que você interagiu, inclusive os que já fecharam, foram abandonados ou seguiram outro rumo. Veja como ler um endereço Ethereum no Etherscan (em inglês).
- Quais tokens ainda estão lá? Saldos antigos, tokens de LP e posições em staking aparecem na aba de tokens do explorador.
- Quais permissões continuam abertas? Verificadores de aprovações listam cada permissão ativa por token e por contrato autorizado a gastar (spender).
- Está chegando algo inesperado? Tokens ou NFTs que você não pediu, com o nome de um site, são isca. Não visite o link e não tente vendê-los. Mais: tokens lixo e NFTs de "token grátis" são isca (em inglês). Se algum deles apontar para uma página de resgate, veja como identificar um site falso de airdrop (em inglês).
Como verificar e revogar aprovações de tokens
1. Abra um verificador de aprovações de tokens usando apenas o seu endereço
Tanto o Revoke.cash quanto a página Token Approvals do Etherscan permitem digitar um endereço e ver as permissões; você não precisa conectar uma carteira para isso. O próprio guia do Revoke.cash diz que você "pode digitar o endereço da sua carteira ... na barra de busca ou conectar sua carteira". A página do Etherscan fica no menu "More". Confira cada rede que você usou, porque as aprovações valem por rede. Passo a passo: o verificador de aprovações de tokens do Etherscan (em inglês).
2. Procure aprovações ilimitadas e contratos autorizados desconhecidos
Procure quatro coisas: permissões ilimitadas, contratos autorizados a gastar que você não reconhece, protocolos que você não usa mais e concessões setApprovalForAll em coleções de NFTs (um único setApprovalForAll cobre todos os NFTs que você tem naquela coleção).
3. Revogue as aprovações de tokens de que você não precisa
Revogar é uma transação on-chain, então custa gas e exige a sua carteira. Faça isso apenas em uma ferramenta que você acessou digitando você mesmo o endereço. O Revoke.cash lembra que você também pode reduzir uma permissão em vez de removê-la.
4. Saiba o que revogar faz e o que não faz
O Revoke.cash, sobre o caso Magic Eden: "Revogar protege o que ainda está na sua carteira, mas não recupera ativos que já foram levados."
5. Cancelar uma listagem não é revogar
Como o caso Magic Eden mostrou, cancelar listagens ou desconectar um site não remove uma aprovação on-chain.
6. Transforme isso em hábito
Revise suas aprovações depois de sessões intensas de DeFi ou NFTs e antes de voltar a usar uma carteira antiga.
NÃO FAÇA
Nunca digite uma frase-semente para "verificar aprovações". Nenhum verificador precisa dela. Não siga links de "revogue agora" vindos de DMs ou respostas. Páginas falsas de revogação são uma isca conhecida.
Onde o PoolIndex entra
Aviso: o PoolIndex publica este guia.
O PoolIndex não é um gerenciador de aprovações. Para aprovações, use um verificador de aprovações como descrito acima. O PoolIndex é uma ferramenta para Windows e Android focada em oportunidades de resgate identificadas a partir do histórico de um endereço (veja como verificar um endereço de carteira sem conectá-la, em inglês). Você cola um endereço público 0x e ele faz a busca em dezenas de fontes públicas confiáveis. Cada resultado mostra a rede e como foi verificado, e os resultados de airdrop têm link para a fonte oficial. As fontes que falham aparecem sinalizadas como falhas, em vez de serem descartadas em silêncio ou virarem um "não". Você também pode pesquisar uma URL de resgate e ver o que foi encontrado naquele link, com a evidência e a fonte de cada achado. O PoolIndex não pode prometer que exista algo a encontrar.
O PoolIndex verifica usando apenas o endereço público da sua carteira, o mesmo endereço que qualquer pessoa já consegue ver na blockchain. Ele nunca pede sua frase-semente nem sua chave privada, então não tem em mãos nada que possa movimentar seus fundos.
Veja como o PoolIndex funciona. Baixe na Microsoft Store (Windows) ou no Google Play (Android). Grátis após o cadastro: verifique 1 carteira e 5 links por mês. Windows e Android.
Perguntas frequentes
O que é uma aprovação de token?
Uma permissão on-chain que deixa um contrato movimentar um token específico da sua carteira, até um limite, sem pedir sua autorização de novo a cada vez.
Como verifico minhas aprovações de tokens?
Digite seu endereço em um verificador de aprovações de tokens, como o Revoke.cash ou a página Token Approvals do Etherscan. Você não precisa conectar uma carteira para vê-las. Confira cada rede que você usou, porque as aprovações valem por rede.
Como revogo aprovações de tokens?
No verificador de aprovações, selecione a permissão e revogue-a. Revogar é uma transação on-chain, então você conecta sua carteira e paga gas. Acesse a ferramenta digitando você mesmo o endereço, nunca por uma DM ou resposta.
Aprovações de tokens expiram?
O Revoke.cash diz que, se você não revogá-las, "as aprovações continuam ativas indefinidamente".
Aprovações ilimitadas de tokens são seguras?
Elas deixam o contrato aprovado movimentar qualquer quantidade daquele token. Se esse contrato for explorado depois, como no caso Magic Eden / Limit Break, todo o saldo aprovado fica exposto. Reduza ou revogue as permissões de que você não precisa mais.
Desconectar a carteira revoga as aprovações?
Não. Desconectar um site só impede que ele veja seu endereço. A aprovação on-chain continua até você revogá-la.
Se eu revogar uma aprovação, recebo de volta os tokens roubados?
Não. Revogar só impede o uso futuro daquela permissão.
Cancelar uma listagem de NFT remove a aprovação?
Não. No caso Magic Eden, o Revoke.cash alertou que cancelar listagens "não protege você".
O que é setApprovalForAll?
Uma permissão de NFTs que deixa um operador movimentar todos os NFTs que você tem em uma coleção. Nos dados de 2025 da Scam Sniffer, um único caso de setApprovalForAll custou US$ 1,23 milhão.
Fontes
As fontes estão em inglês. As citações neste artigo são traduções livres do PoolIndex.
- DNZN, análise do contrato Uniswap MerkleDistributor (2026-03-19, revisada em 2026-04-14; verificada novamente em 2026-10-02): https://research.dnzn.dev/contracts/uniswap/merkle-distributor/contract-analysis/
- CoinGecko, "50 Biggest Crypto Airdrops: $26.6B" (ranking de 21 dez. 2023, página atualizada em 30 abr. 2026; consultada em 2026-09-26): https://www.coingecko.com/research/publications/biggest-crypto-airdrops
- Revoke.cash, Magic Eden / Limit Break Hack (incidente de 24 set. 2026; consultada em 2026-09-26, verificada novamente em 2026-10-02): https://revoke.cash/exploits/magic-eden
- Decrypt, Decrypt Staff (ed. Guillermo Jimenez), "Magic Eden Warns Old Ethereum NFT Listings Are Exposed to Payment Processor Exploit" (25 set. 2026; consultada em 2026-09-26): https://decrypt.co/379342/magic-eden-old-ethereum-nft-listings-exposed-exploit
- The Crypto Times, Dishita Malvania, "Limit Break NFT Exploit: Yuga Labs' Quit Rescues 23,155 NFTs, Says 660 WETH Lost" (25 set. 2026; consultada em 2026-09-26): https://www.cryptotimes.io/2026/09/25/limit-break-nft-exploit-yuga-labs-quit-rescues-23155-nfts-says-660-weth-lost/
- Revoke.cash, How to Revoke Token Approvals (sem data; consultada em 2026-09-26): https://revoke.cash/learn/approvals/how-to-revoke-token-approvals
- Relatório de 2025 da Scam Sniffer (3 jan. 2026; verificado novamente em 2026-10-02): https://drops.scamsniffer.io/scam-sniffer-2025-crypto-phishing-losses-fall-83-to-84-million/