
Aprobaciones de tokens: el permiso que olvidaste
Las wallets antiguas pueden guardar fondos que vale la pena encontrar y permisos que conviene revocar. Una aprobación de token concedida en 2024 se usó para vaciar wallets en septiembre de 2026. Esto es lo que muestra el historial de tu dirección, lo que todavía permite sin que lo notes y cómo revisar y revocar las aprobaciones de tokens que dejaste abiertas.
Por qué vale la pena revisar el historial de una wallet antigua
Las direcciones antiguas no siempre están vacías. Un análisis de contrato de DNZN, del 19 de marzo de 2026, encontró aproximadamente 12.57 millones de UNI (alrededor del 8.4% de la asignación) todavía sin reclamar en el contrato original del airdrop de Uniswap de 2020, mientras se seguían registrando operaciones para reclamar tokens hasta el 17 de marzo de 2026. Sumando los 50 airdrops más grandes, CoinGecko calcula un valor conjunto de 26 600 millones de dólares, medido al precio máximo histórico de cada token y no por lo que los destinatarios realmente se embolsaron (ranking al 21 de diciembre de 2023).
Por eso la gente vuelve a revisar wallets antiguas. Pero el mismo historial que puede mostrar tokens olvidados también guarda permisos olvidados, y eso es lo que buscan los atacantes.
El problema: una aprobación explotada dos años después de caer en desuso
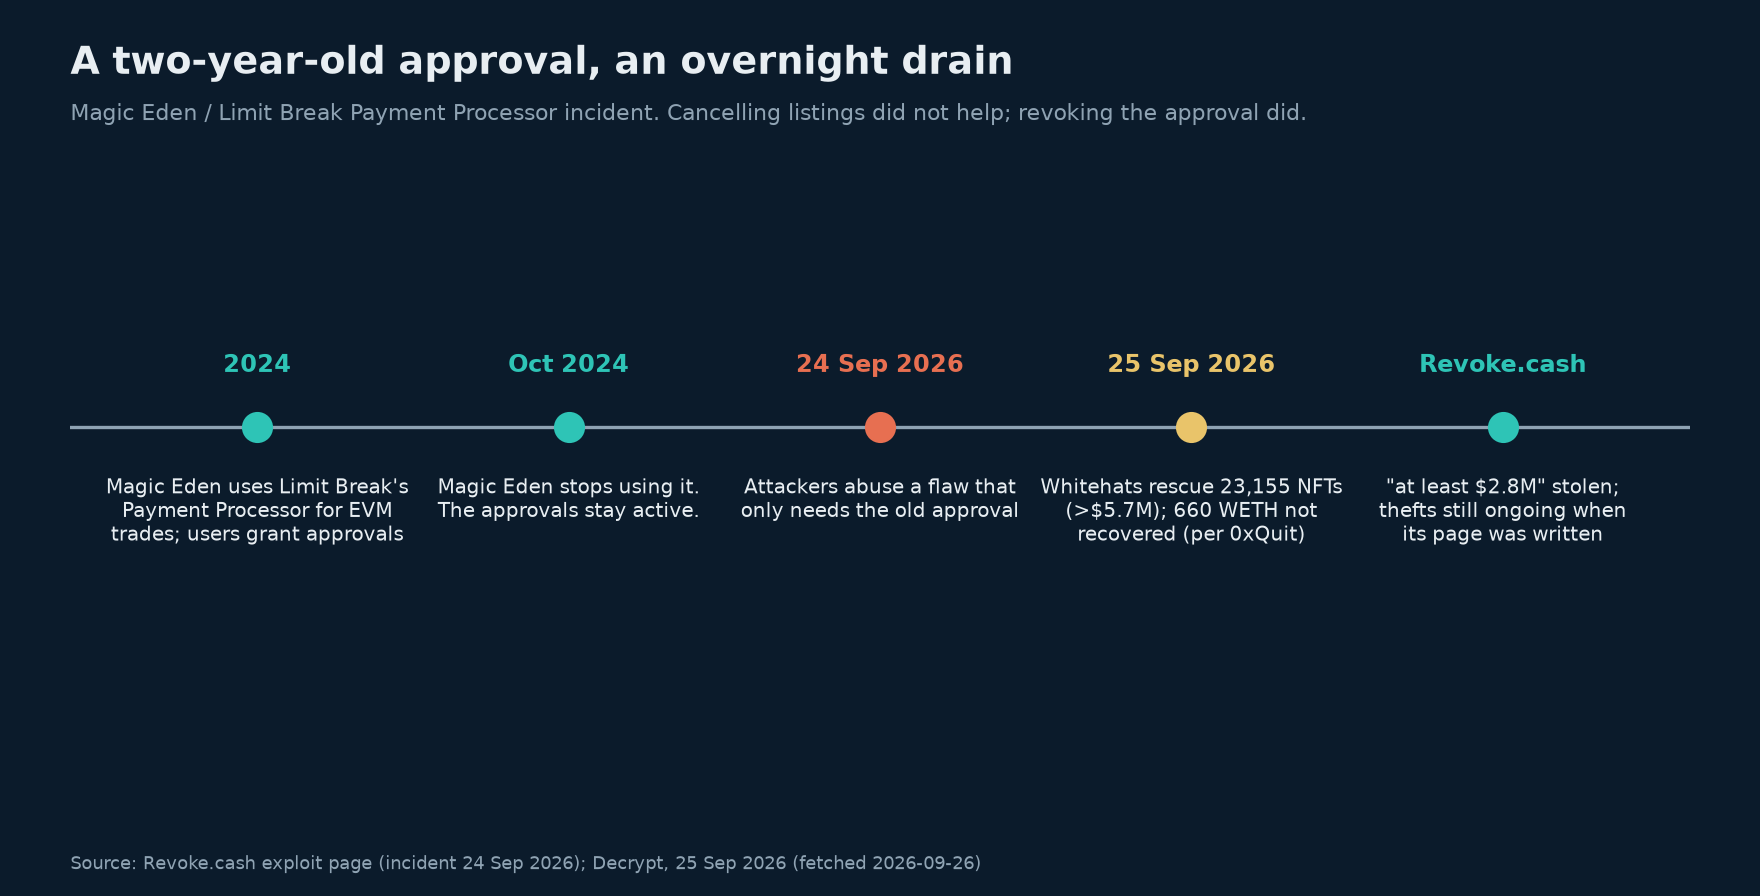
En 2024, Magic Eden usaba el protocolo Payment Processor, de Limit Break, para liquidar operaciones en su marketplace EVM. Revoke.cash explica que "muchos usuarios lo aprobaron para mover sus NFT y tokens como WETH". Magic Eden dejó de usar el protocolo en octubre de 2024, "pero esas aprobaciones siguieron activas".
El 24 de septiembre de 2026, unos atacantes empezaron a aprovechar una falla que les permitía actuar en nombre de cualquier wallet que hubiera aprobado el protocolo. Según Revoke.cash, se llevaron NFT gratis y drenaron los tokens aprobados. Su página del incidente cifra los robos en "al menos 2.8 millones de dólares" en Ethereum, Polygon, Base, Arbitrum y ApeChain, "y los robos seguían ocurriendo cuando se escribió esto" (cifra sin cambios al volver a revisarla el 2 de octubre de 2026). Una operación whitehat liderada por 0xQuit, de Yuga Labs, usó la misma falla para poner a salvo NFT expuestos. Según Decrypt, que informó el 25 de septiembre de 2026, este contabilizó 23 155 NFT con un valor de más de 5.7 millones de dólares y afirma que 660 WETH no pudieron recuperarse. Ambas cifras son del propio 0xQuit. The Crypto Times, también el 25 de septiembre de 2026, señaló que en ese momento esas cifras no estaban auditadas y que distintos servicios de monitoreo de seguridad habían publicado cifras diferentes para distintas fases del incidente.
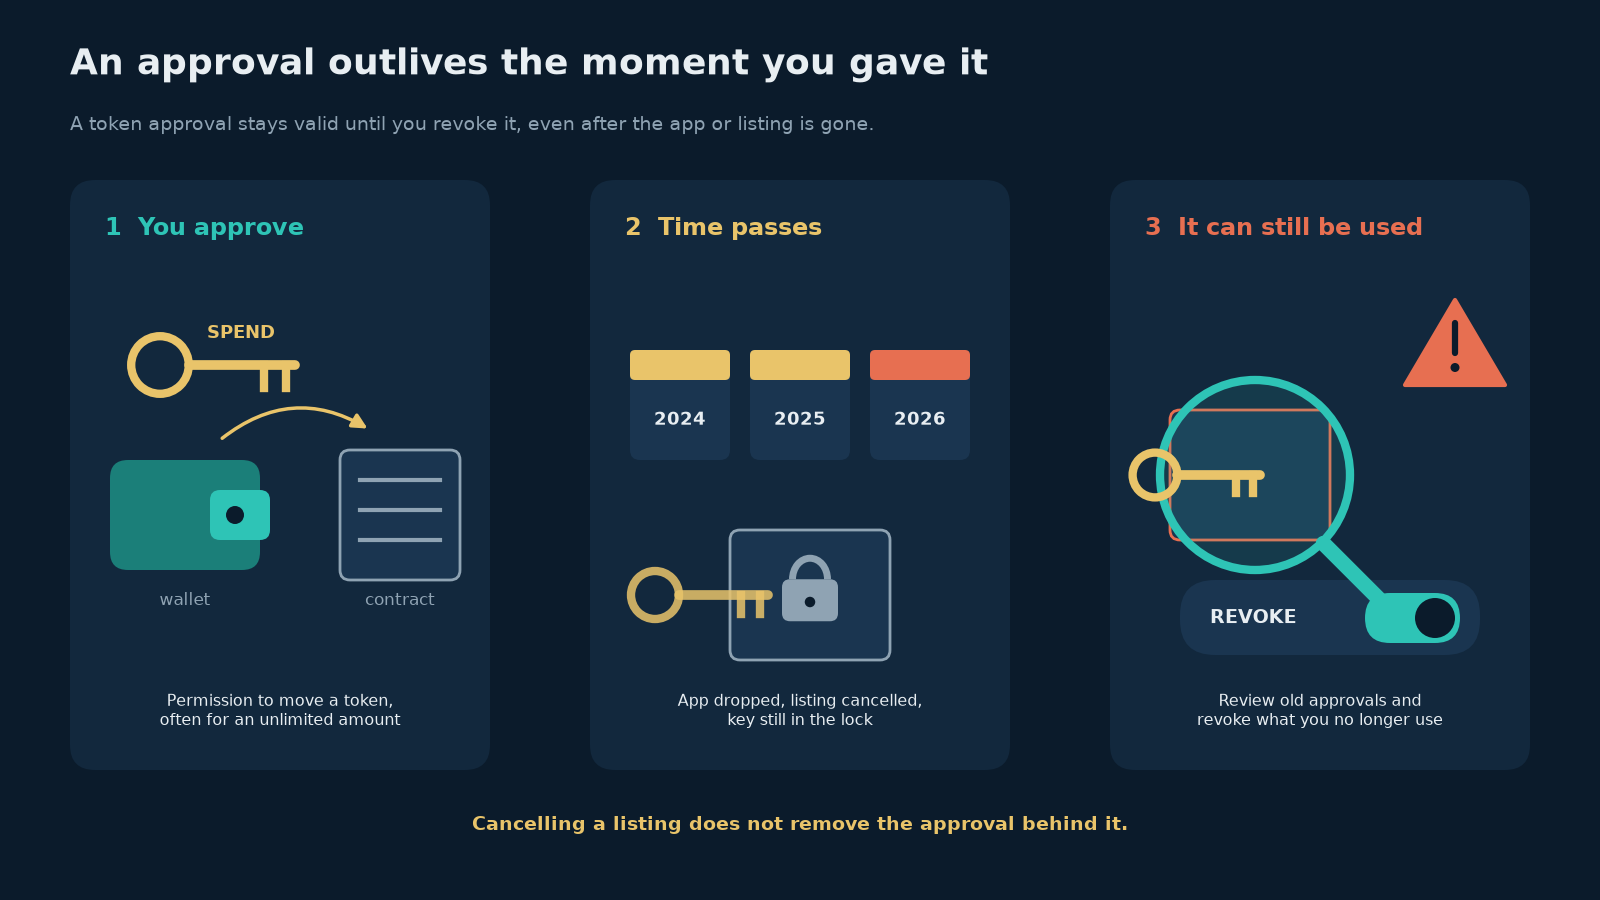
Un detalle explica todo el caso. Revoke.cash escribe: "Cancelar tus listados no te protege, porque el ataque solo necesita la aprobación."
CIFRA CLAVE
23 155 NFT puestos a salvo por whitehats y 660 WETH sin recuperar, según 0xQuit vía Decrypt, el 25 de septiembre de 2026.
Hallazgo 1: tu historial es público, y tus permisos también
Cada transacción que ha enviado una dirección es pública y permanente. Muestra qué apps usaste, qué tokens tuviste y cuándo estuviste activo. Lo que es menos obvio es que tu historial también contiene permisos vigentes. Cuando apruebas un contrato para gastar un token, esa aprobación queda registrada on-chain y sigue vigente después de que cierras la pestaña. Revoke.cash lo dice sin rodeos: "si no las revocas, las aprobaciones siguen activas indefinidamente". También advierte que, cuando hackean proyectos consolidados, los usuarios "pueden ser vulnerables incluso años después de su última interacción con el proyecto". Introducción: ¿qué es una aprobación de token? (en inglés)
El caso de Magic Eden sigue exactamente ese patrón. El marketplace había cambiado de sistema y los listados ya no existían, pero el permiso seguía ahí.
CITA
"Si no las revocas, las aprobaciones siguen activas indefinidamente." (Revoke.cash)
Hallazgo 2: los mayores casos de wallet drainer usaron permisos, no transferencias
El informe de 2025 de Scam Sniffer (3 de enero de 2026) desglosó por tipo de firma los 11 casos de wallet drainer de 1 millón de dólares o más. Las firmas Permit / Permit2 sumaron 8.72 millones de dólares en 3 casos. Las aprobaciones Approve / increaseApproval sumaron 5.62 millones de dólares en 3 casos, y setApprovalForAll, el permiso para mover "todos los NFT de esta colección", sumó 1.23 millones de dólares en un caso. La conclusión principal de Scam Sniffer: "Permit siguió siendo el principal; las firmas maliciosas EIP-7702 surgieron después de la actualización Pectra."
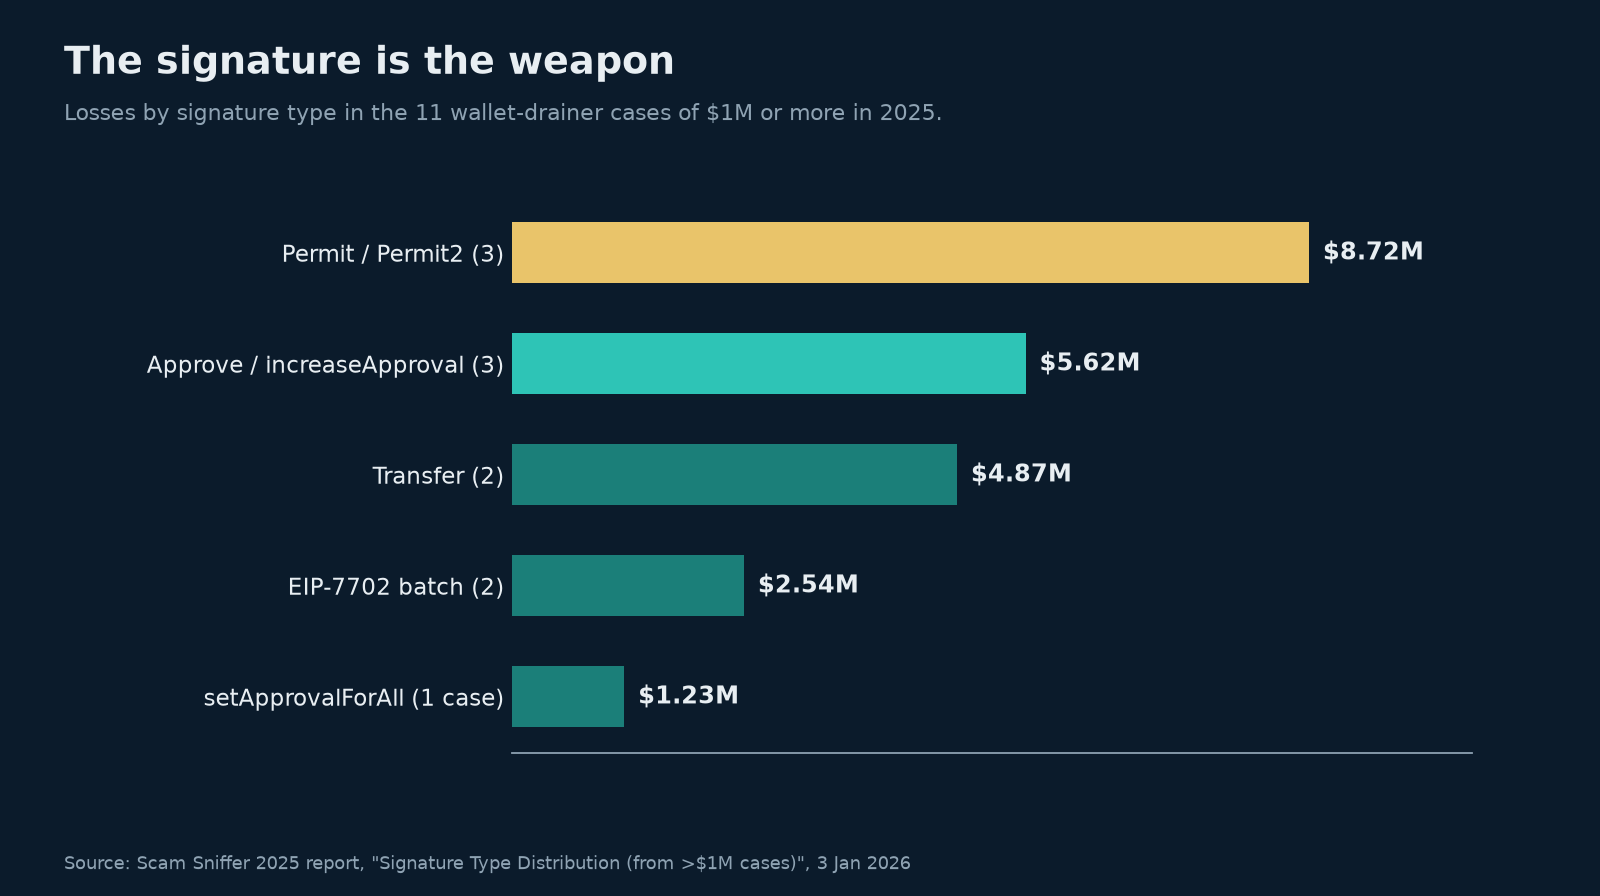
Para quien tiene una wallet, esto significa que el momento peligroso muchas veces no es enviar fondos. Es firmar un permiso que deja que otra persona los envíe después.
Hallazgo 3: el costo promedio de una sola firma equivocada
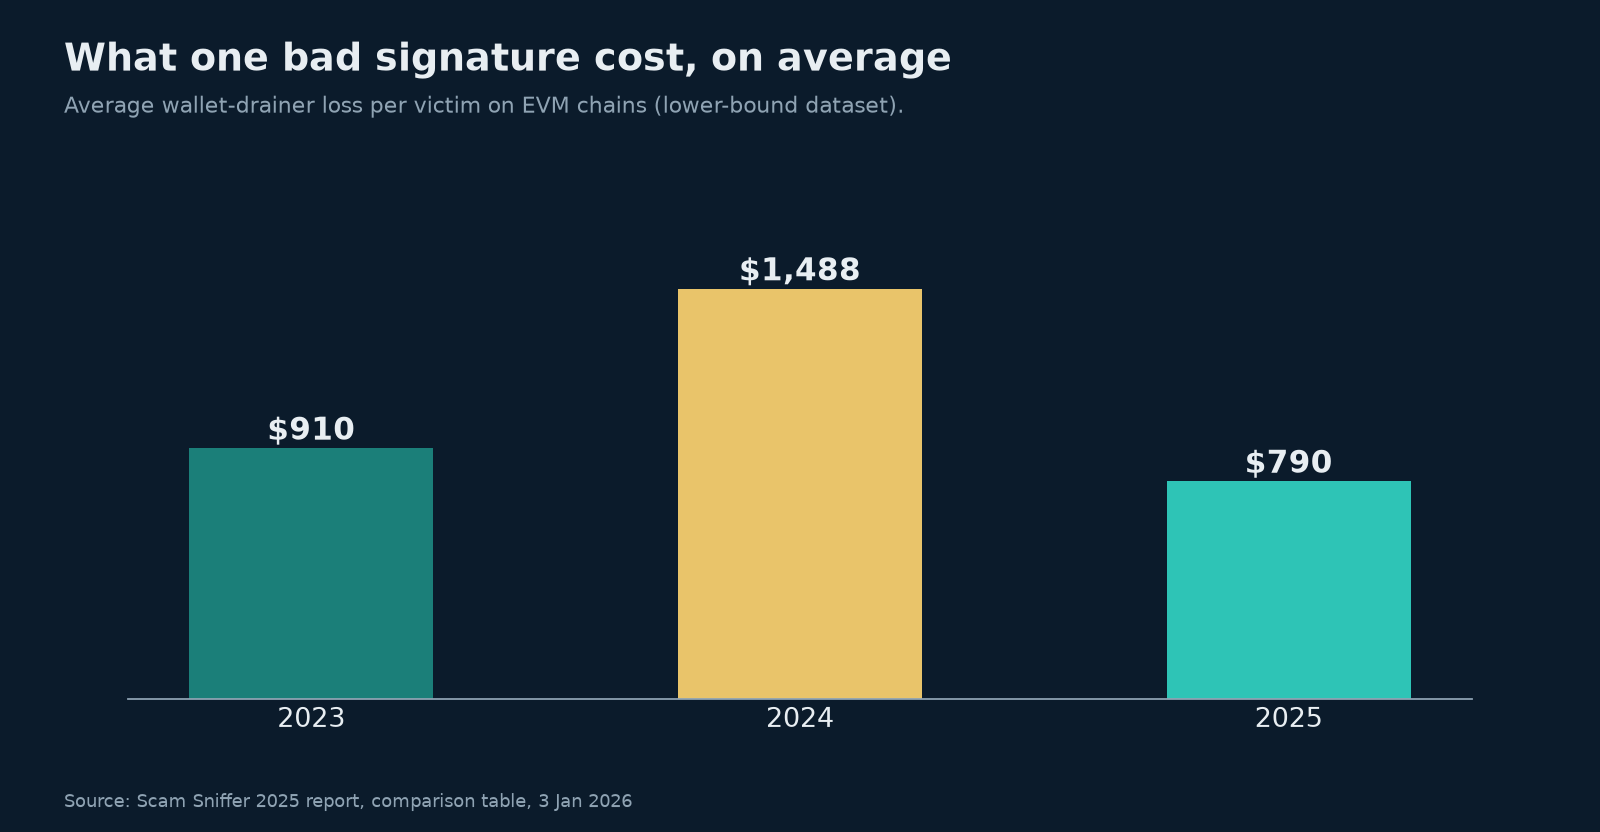
Scam Sniffer calcula la pérdida promedio por víctima de wallet drainers en 910 dólares en 2023, 1488 dólares en 2024 y 790 dólares en 2025. Las pérdidas totales de 2025 fueron de 83.85 millones de dólares, con 106 106 víctimas, una cifra que el informe describe como un límite inferior.
Lo que puede decirte el historial de tu dirección
Una revisión de solo lectura de tu propia dirección, usando solo la dirección pública, responde preguntas útiles:
- ¿Qué apps usaste? Las interacciones con contratos muestran cada protocolo con el que interactuaste, incluidos los que ya cerraron, fueron abandonados o cambiaron de rumbo. Consulta cómo leer una dirección de Ethereum en Etherscan (en inglés).
- ¿Qué tokens siguen ahí? Los saldos antiguos, los LP tokens y las posiciones en staking aparecen en la vista de tokens del explorador.
- ¿Qué permisos siguen abiertos? Los verificadores de aprobaciones muestran cada permiso activo por token y por contrato autorizado para gastar (spender).
- ¿Está llegando algo inesperado? Los tokens o NFT que no pediste y llevan el nombre de un sitio web son un cebo. No visites el enlace ni intentes venderlos. Más: los tokens basura y los NFT de "token gratis" son un cebo (en inglés). Si alguno apunta a una página para reclamar, así se detecta un sitio falso de airdrop (en inglés).
Cómo revisar y revocar aprobaciones de tokens
1. Abre un verificador de aprobaciones de tokens usando solo tu dirección
Tanto Revoke.cash como la página Token Approvals de Etherscan te permiten escribir una dirección y ver los permisos; no necesitas conectar una wallet para eso. La propia guía de Revoke.cash dice que "puedes escribir la dirección de tu wallet ... en la barra de búsqueda o conectar tu wallet". La página de Etherscan está en el menú "More". Revisa cada red que hayas usado, porque las aprobaciones son por red. Paso a paso: el verificador de aprobaciones de tokens de Etherscan (en inglés).
2. Busca aprobaciones ilimitadas y contratos autorizados desconocidos
Busca cuatro cosas: permisos ilimitados, contratos autorizados para gastar que no reconoces, protocolos que ya no usas y concesiones setApprovalForAll en colecciones de NFT (un solo setApprovalForAll cubre todos los NFT que tienes en esa colección).
3. Revoca las aprobaciones de tokens que no necesitas
Revocar es una transacción on-chain, así que cuesta gas y requiere tu wallet. Hazlo solo desde una herramienta a la que hayas llegado escribiendo tú mismo su dirección. Revoke.cash señala que también puedes reducir un permiso en lugar de eliminarlo.
4. Ten claro qué hace revocar y qué no
Revoke.cash, sobre el caso de Magic Eden: "Revocar protege lo que todavía está en tu wallet, pero no recupera los activos que ya se llevaron."
5. Cancelar un listado no es revocar
Como mostró el caso de Magic Eden, cancelar listados o desconectar un sitio no elimina una aprobación on-chain.
6. Conviértelo en un hábito
Revisa tus aprobaciones después de sesiones intensas de DeFi o NFT, y antes de volver a usar una wallet antigua.
LO QUE NO DEBES HACER
Nunca escribas tu frase semilla para "revisar aprobaciones". Ningún verificador la necesita. No sigas enlaces de "revoca ahora" que lleguen por DM o en respuestas. Las páginas falsas para revocar son un cebo conocido.
Dónde encaja PoolIndex
Aviso: PoolIndex publica esta guía.
PoolIndex no es un gestor de aprobaciones. Para las aprobaciones, usa un verificador de aprobaciones como se describe arriba. PoolIndex es una herramienta para Windows y Android centrada en las oportunidades para reclamar tokens que se identifican a partir del historial de una dirección (consulta cómo consultar una dirección de wallet sin conectarla, en inglés). Pegas una dirección pública 0x y PoolIndex busca en decenas de fuentes públicas confiables. Cada resultado muestra la red y cómo se comprobó, y los resultados de airdrops enlazan a su fuente oficial. Las fuentes que fallan aparecen marcadas como fallidas, en lugar de descartarse en silencio o convertirse en un "no". También puedes investigar una URL para reclamar y ver lo que se encontró en ese enlace, con la evidencia y la fuente de cada hallazgo. PoolIndex no puede prometer que haya algo que encontrar.
PoolIndex hace sus consultas usando solo la dirección pública de tu wallet, la misma que cualquiera ya puede ver en la blockchain. Nunca te pide tu frase semilla ni tu clave privada, así que no tiene nada que pueda mover tus fondos.
Descubre cómo funciona PoolIndex. Consíguelo en Microsoft Store (Windows) o en Google Play (Android). Gratis al registrarte: revisa 1 wallet y 5 enlaces al mes. Windows y Android.
Preguntas frecuentes
¿Qué es una aprobación de token?
Un permiso on-chain que deja que un contrato mueva un token concreto de tu wallet, hasta un límite, sin volver a pedirte autorización cada vez.
¿Cómo reviso mis aprobaciones de tokens?
Escribe tu dirección en un verificador de aprobaciones de tokens, como Revoke.cash o la página Token Approvals de Etherscan. No necesitas conectar una wallet para verlas. Revisa cada red que hayas usado, porque las aprobaciones son por red.
¿Cómo revoco aprobaciones de tokens?
En el verificador de aprobaciones, selecciona el permiso y revócalo. Revocar es una transacción on-chain, así que conectas tu wallet y pagas gas. Entra a la herramienta escribiendo tú mismo su dirección, nunca desde un DM o una respuesta.
¿Las aprobaciones de tokens caducan?
Revoke.cash dice que, si no las revocas, "las aprobaciones siguen activas indefinidamente".
¿Son seguras las aprobaciones ilimitadas de tokens?
Dejan que el contrato aprobado mueva cualquier cantidad de ese token. Si más adelante alguien explota ese contrato, como en el caso Magic Eden / Limit Break, todo el saldo aprobado queda expuesto. Reduce o revoca los permisos que ya no necesites.
¿Desconectar mi wallet revoca las aprobaciones?
No. Desconectar un sitio solo impide que vea tu dirección. La aprobación on-chain sigue vigente hasta que la revoques.
Si revoco una aprobación, ¿recupero los tokens robados?
No. Revocar solo impide el uso futuro de ese permiso.
¿Cancelar un listado de NFT elimina la aprobación?
No. En el caso de Magic Eden, Revoke.cash advirtió que cancelar los listados "no te protege".
¿Qué es setApprovalForAll?
Un permiso de NFT que deja que un operador mueva todos los NFT que tienes en una colección. En los datos de 2025 de Scam Sniffer, un solo caso de setApprovalForAll costó 1.23 millones de dólares.
Fuentes
Las fuentes están en inglés. Las citas de este artículo son traducciones propias de PoolIndex.
- DNZN, análisis del contrato Uniswap MerkleDistributor (2026-03-19, revisado el 2026-04-14; verificado de nuevo el 2026-10-02): https://research.dnzn.dev/contracts/uniswap/merkle-distributor/contract-analysis/
- CoinGecko, "50 Biggest Crypto Airdrops: $26.6B" (ranking al 21 de diciembre de 2023, página actualizada el 30 de abril de 2026; consultada el 2026-09-26): https://www.coingecko.com/research/publications/biggest-crypto-airdrops
- Revoke.cash, Magic Eden / Limit Break Hack (incidente del 24 de septiembre de 2026; consultada el 2026-09-26, verificada de nuevo el 2026-10-02): https://revoke.cash/exploits/magic-eden
- Decrypt, Decrypt Staff (ed. Guillermo Jimenez), "Magic Eden Warns Old Ethereum NFT Listings Are Exposed to Payment Processor Exploit" (25 de septiembre de 2026; consultada el 2026-09-26): https://decrypt.co/379342/magic-eden-old-ethereum-nft-listings-exposed-exploit
- The Crypto Times, Dishita Malvania, "Limit Break NFT Exploit: Yuga Labs' Quit Rescues 23,155 NFTs, Says 660 WETH Lost" (25 de septiembre de 2026; consultada el 2026-09-26): https://www.cryptotimes.io/2026/09/25/limit-break-nft-exploit-yuga-labs-quit-rescues-23155-nfts-says-660-weth-lost/
- Revoke.cash, How to Revoke Token Approvals (sin fecha; consultada el 2026-09-26): https://revoke.cash/learn/approvals/how-to-revoke-token-approvals
- Informe de 2025 de Scam Sniffer (3 de enero de 2026; verificado de nuevo el 2026-10-02): https://drops.scamsniffer.io/scam-sniffer-2025-crypto-phishing-losses-fall-83-to-84-million/