
Cómo detectar un sitio falso de airdrop: el enlace para reclamar es el ataque
Cada fecha límite de un airdrop desata una carrera, y el sitio falso de airdrop es el arma que usa el otro bando para ganarla. Quienes tienen derecho corren a reclamar, mientras las páginas falsas corren para atraparlos primero. Esto es lo que dicen los datos sobre ambos lados de esa carrera y cómo confirmar el dominio oficial antes de conectar nada.
Por qué importan los enlaces para reclamar: valor real, plazos estrictos
Los airdrops mueven dinero real. El ranking de CoinGecko de los 50 airdrops más grandes calcula su valor conjunto en 26 600 millones de dólares, medido al precio máximo histórico de cada token y no por lo que los destinatarios realmente se embolsaron (ranking al 21 de diciembre de 2023).
Parte de ese valor depende de un plazo. Dos proyectos publicaron fechas límite estrictas para reclamar en octubre de 2026, y ambas ya pasaron:
- Sonic. El blog oficial de Sonic Labs (2 de abril de 2026) decía que aproximadamente 32 690 000 S de las Temporadas 1 y 2 seguían sin reclamar y "se quemarán el 15 de octubre de 2026 si no se reclaman antes de la fecha límite". El blog indicaba que el portal para reclamar era my.soniclabs.com/airdrop.
- Pharos. Las preguntas frecuentes del airdrop de Pharos dicen: "Tendrás 180 días a partir del 28 de abril para reclamar tus tokens. Después del 25 de octubre, todos los tokens no reclamados tras la fecha límite se devolverán a la Pharos Foundation." Esas preguntas frecuentes están alojadas en claim.pharos.xyz, un subdominio del sitio principal del proyecto, pharos.xyz.
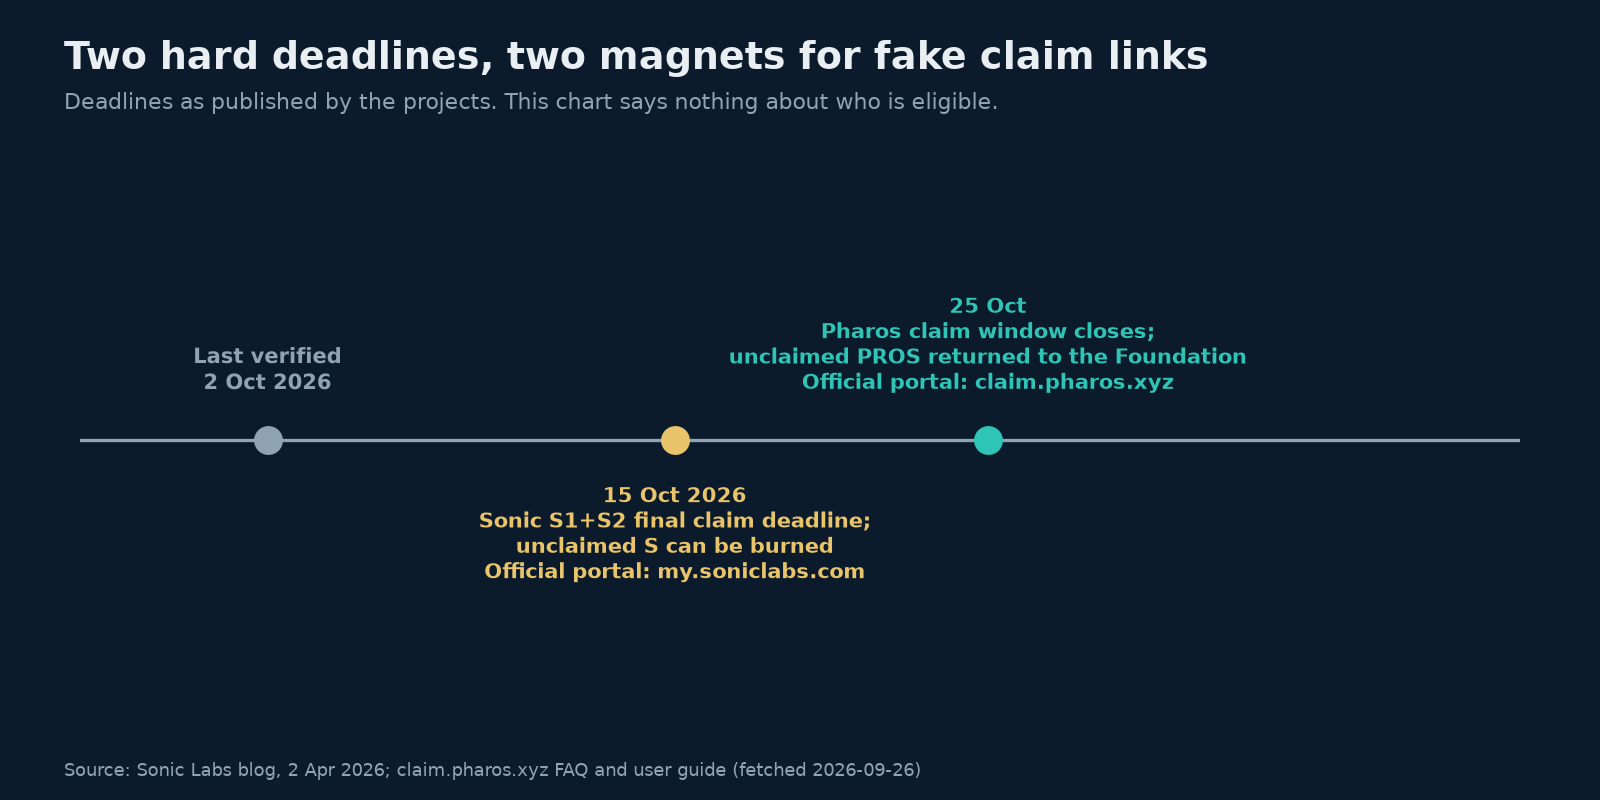
Este artículo no dice quién cumple los requisitos de ninguno de los dos programas, y no podría hacerlo. Solo los portales y documentos de los propios proyectos pueden decirlo. Lo que sí se puede prever es que las fechas límite generan urgencia, y la urgencia es justo lo que venden las páginas falsas para reclamar. Una vez pasada la fecha límite, cualquier página que todavía ofrezca "reclamar" es falsa.
El problema: "Cuídense mucho"
El 24 de septiembre de 2023, la ventana para reclamar el airdrop de Arbitrum cerró en el bloque 18208000 de Ethereum. La documentación oficial de la Arbitrum Foundation lo dice ahora sin rodeos: "$ARB ya no se puede reclamar." Cuando los 69 448 385 ARB sobrantes pasaron a la tesorería de la DAO, la fundación añadió una advertencia. Según The Block, que informó el 25 de septiembre de 2023, la fundación publicó: "Esos tokens no se pueden reclamar en ninguna parte. Cuídense mucho."
Un proyecto que acaba de cerrar una ventana para reclamar no necesita pedirle a nadie que tenga cuidado, a menos que haya algo al acecho. La misma documentación incluye esta frase desde el lanzamiento: "El único sitio web oficial del airdrop de $ARB es https://arbitrum.foundation. No hay preventa." Las preguntas frecuentes de Starknet son todavía más directas: "La Starknet Foundation es el único organismo que dirige las distribuciones de STRK. Cualquiera que diga dirigir distribuciones paralelas está cometiendo una estafa."
Los proyectos escriben estas frases porque es previsible que aparezca una versión falsa de su página para reclamar.
CITA
"Cualquiera que diga dirigir distribuciones paralelas está cometiendo una estafa." (FAQ de la Starknet Foundation)
Hallazgo 1: el phishing de airdrops funciona como una franquicia
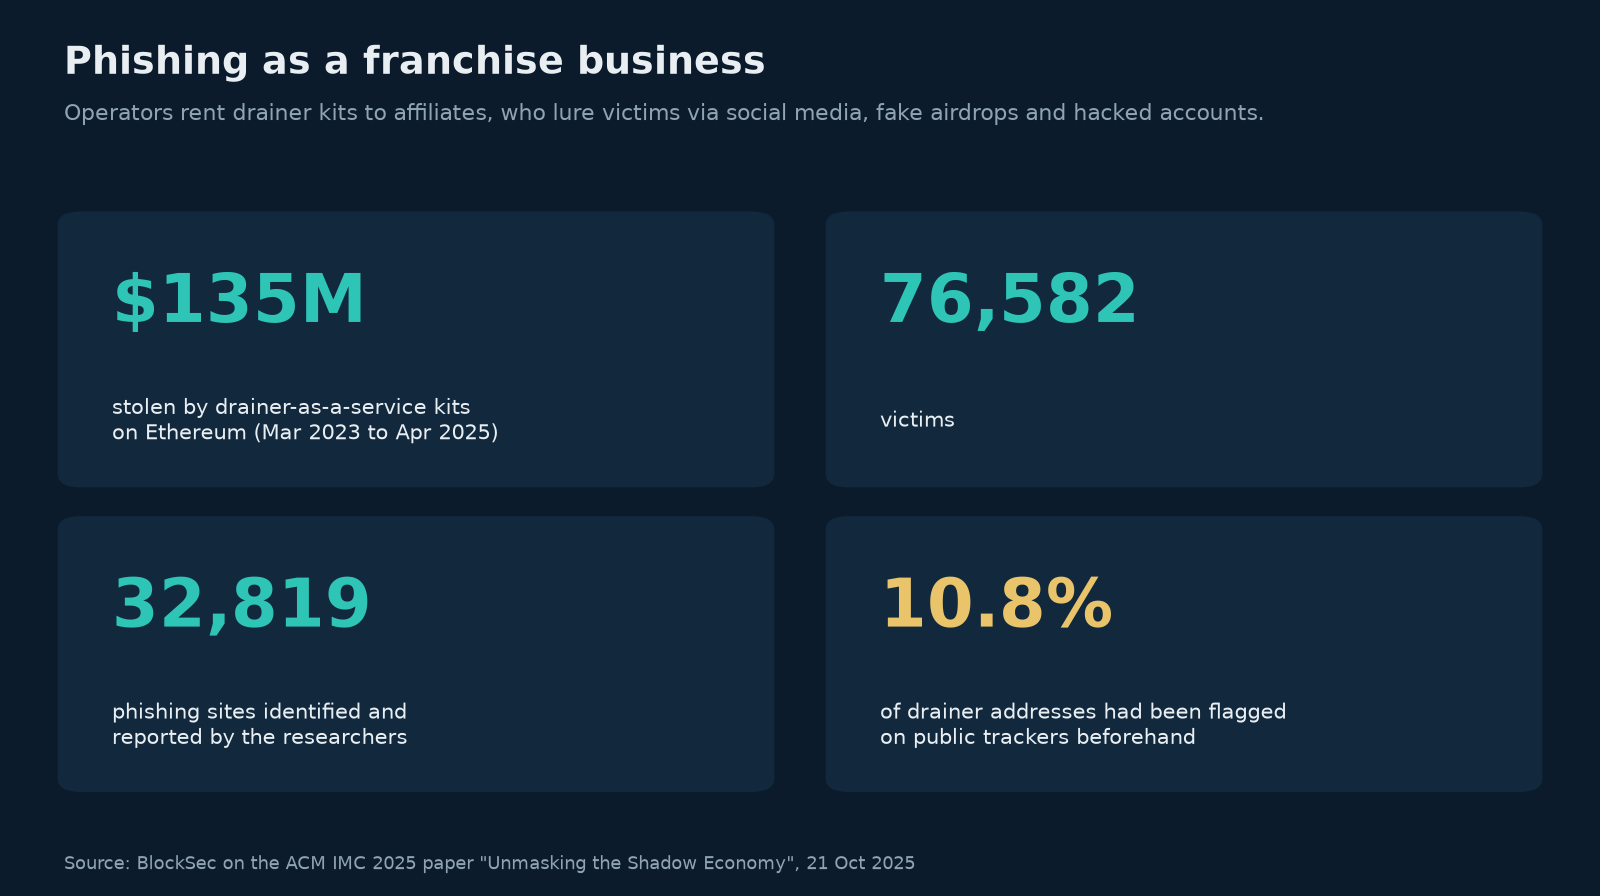
Un estudio académico de 2025 sobre el "Drainer-as-a-Service" en Ethereum, resumido por BlockSec el 21 de octubre de 2025, describe una industria, no a estafadores aislados. Los operadores crean y alquilan kits de drainer, y los afiliados los difunden "a través de redes sociales, airdrops falsos y cuentas comprometidas". Los investigadores rastrearon más de 135 millones de dólares robados a 76 582 víctimas entre marzo de 2023 y abril de 2025, e identificaron y denunciaron 32 819 sitios de phishing.
Un hallazgo llama la atención de quienes confían en listas de bloqueo: "solo el 10.8% de las direcciones relacionadas con DaaS de su conjunto de datos había sido marcado antes en rastreadores públicos como Etherscan".
Hallazgo 2: las pérdidas bajaron, pero la maquinaria sigue ahí
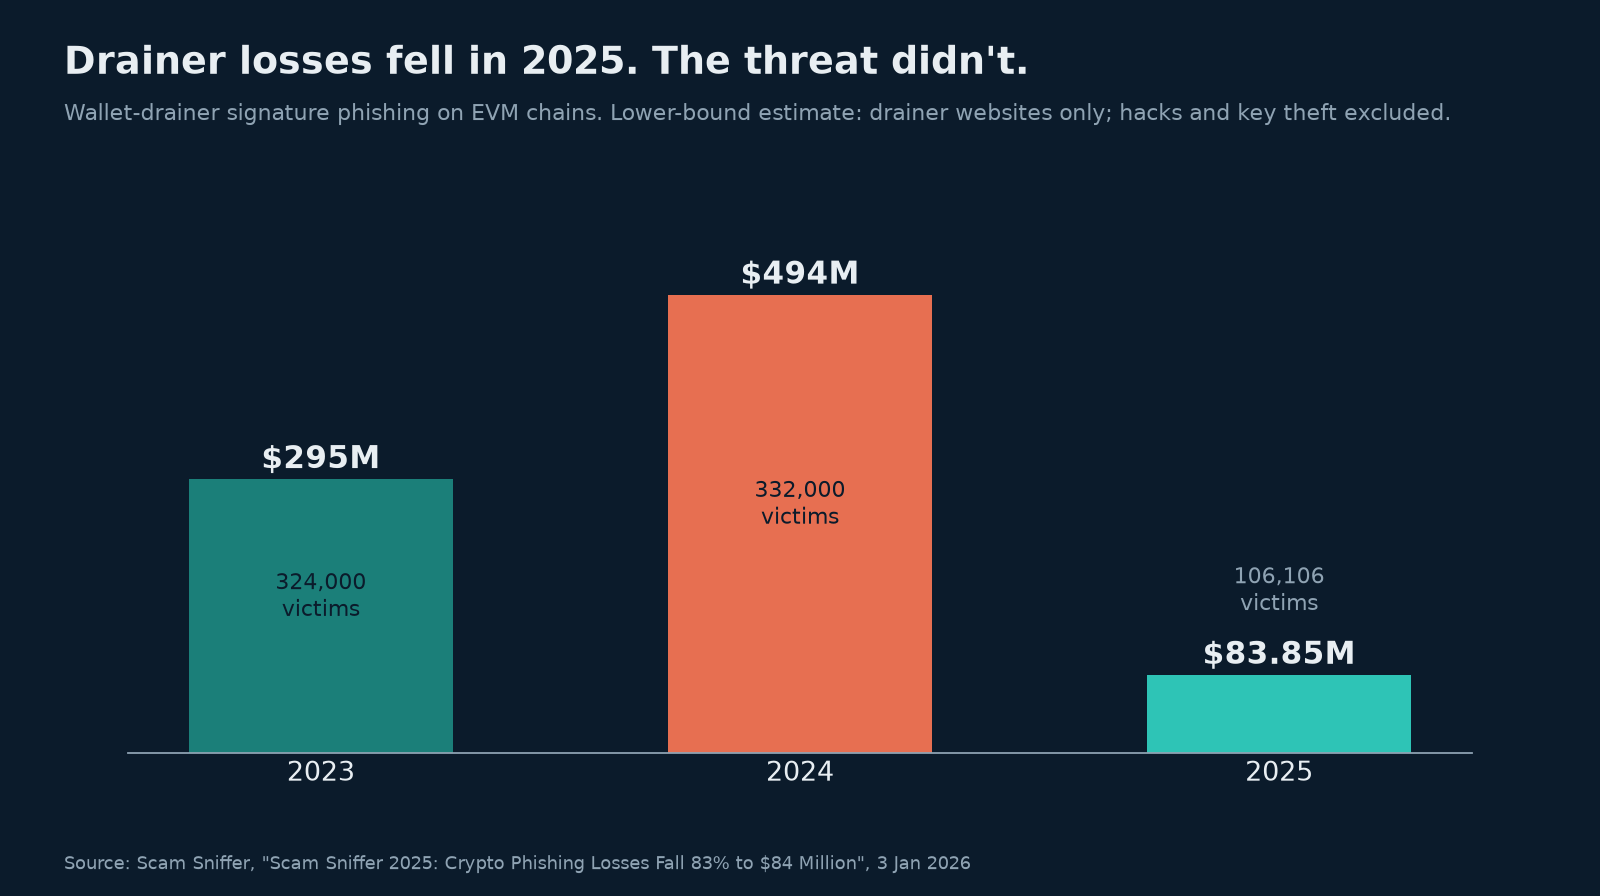
El informe de 2025 de Scam Sniffer (3 de enero de 2026) registró 83.85 millones de dólares en pérdidas por wallet drainers, con 106 106 víctimas en cadenas EVM. Una caída frente a los 494 millones de dólares de 2024. Scam Sniffer presenta esa caída con cautela: la cifra es un "límite inferior", y "la disminución de las pérdidas rastreables puede reflejar en parte un cambio hacia vectores de ataque más difíciles de rastrear". La frase que lo resume es "Lower losses ≠ gone threats" (menos pérdidas no significa que las amenazas hayan desaparecido).
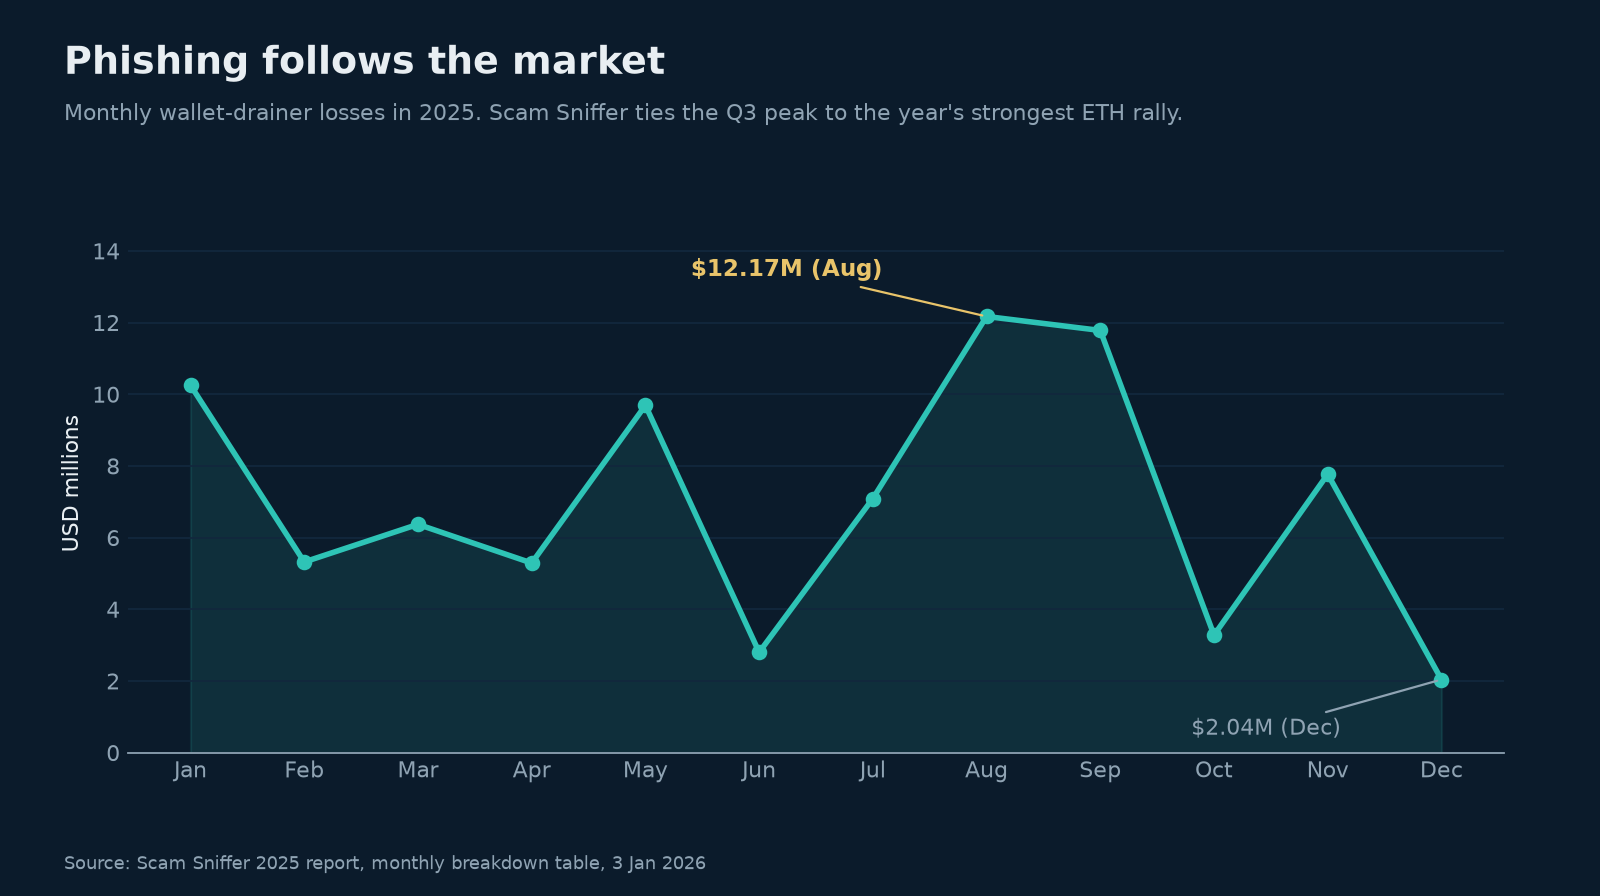
Scam Sniffer también observó que las pérdidas siguen la actividad del mercado. En 2025, las pérdidas mensuales fueron de 2.04 millones de dólares (diciembre) a 12.17 millones de dólares (agosto), y el trimestre de mayores pérdidas coincidió con el rally más fuerte de ETH del año. Los mercados con mucha actividad traen más oportunidades para reclamar, más enlaces y más víctimas.
El panorama general es peor. Chainalysis estima (13 de enero de 2026) que en 2025 se robaron 17 000 millones de dólares en estafas y fraudes con cripto, y que las estafas de suplantación de identidad crecieron un 1400% interanual. Una página falsa para reclamar es una forma de suplantación.
Hallazgo 3: aparecen enlaces de "Base airdrop checker" incluso donde no hay token
Los tokens de los que solo hay rumores atraen páginas falsas igual que los reales. Base, la layer 2 de Coinbase sobre Ethereum, dijo en BaseCamp 2025 que está "empezando a explorar un token de red". En su publicación oficial del 15 de septiembre de 2025 añadió: "Estamos en las primeras fases de nuestra exploración y no tenemos detalles que compartir sobre plazos, diseño o gobernanza." A la fecha de esa publicación no había nada que reclamar. Cualquier "Base token checker" debe contrastarse con los canales oficiales de Base, no con un enlace publicado en una respuesta. Más en ¿existe un token de Base? (en inglés) y rumores de tokens y verificadores usados como cebo (en inglés).
Cómo detectar un sitio falso de airdrop: verifica el dominio a partir del propio proyecto
1. Busca la URL para reclamar en el propio proyecto, no en un resultado de búsqueda
Empieza por el blog, la documentación o la cuenta verificada del propio proyecto. El blog de Sonic indicaba su portal, y la documentación de Arbitrum indicaba el único sitio web oficial. Después, escribe tú mismo esa dirección. Consulta cómo encontrar los enlaces oficiales de un proyecto (en inglés).
2. Lee el dominio de derecha a izquierda: la prueba del sitio falso
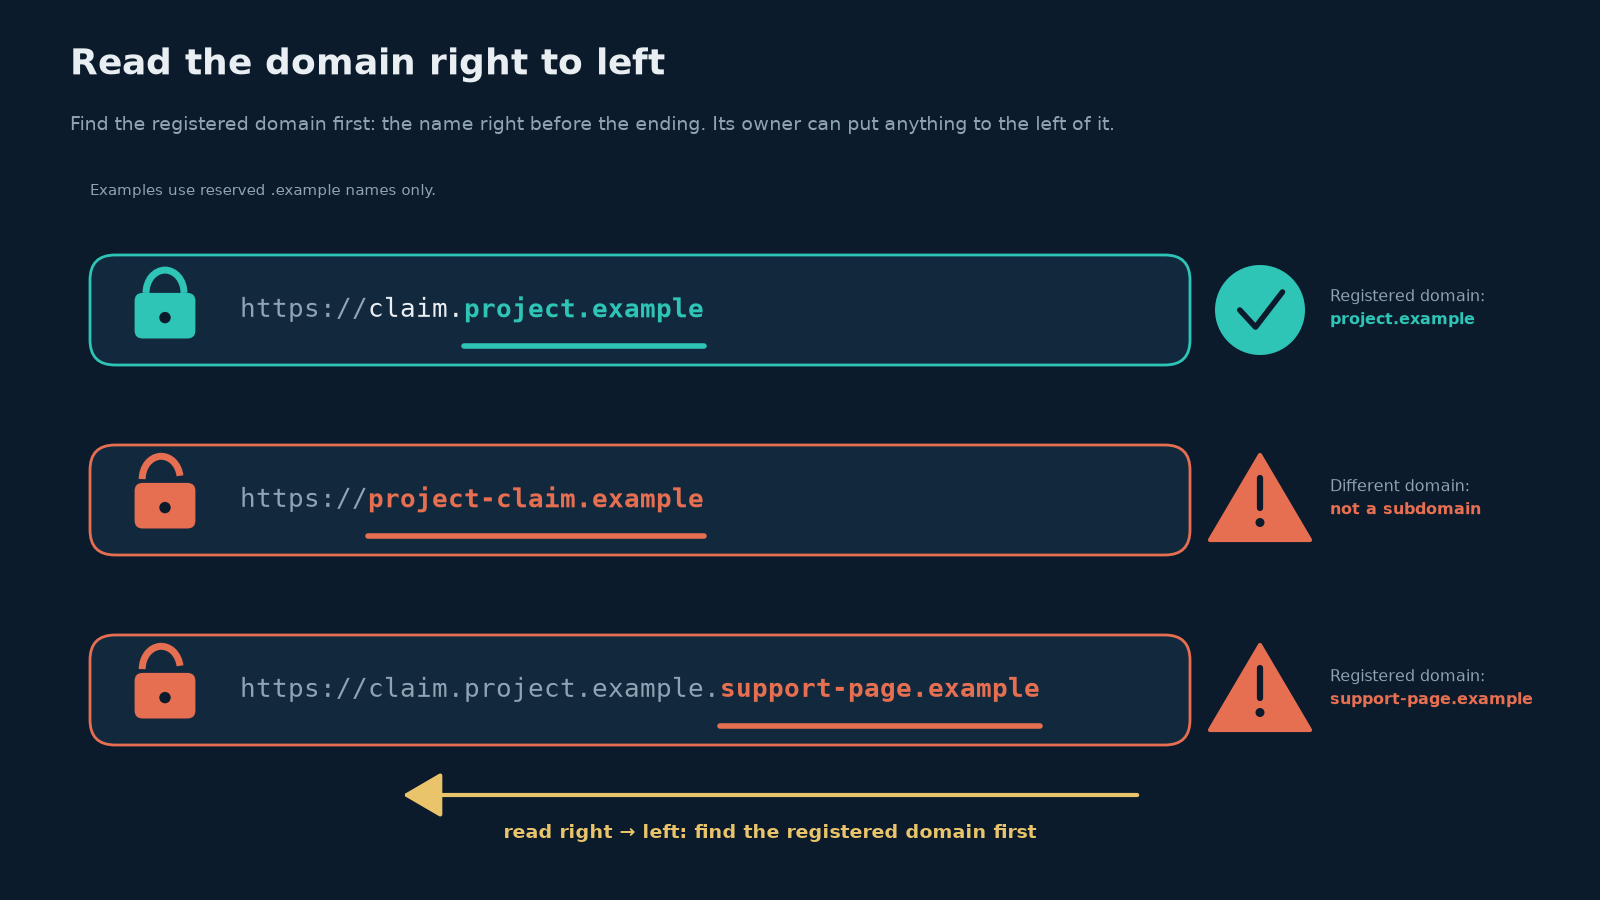
La parte que va justo antes del dominio de nivel superior indica quién es el dueño. claim.project.example pertenece a project.example. Un dominio parecido, como project-claim.example o claim.project.example.support-page.example, pertenece a otra persona. El portal de Pharos pasa esta prueba porque claim.pharos.xyz está bajo pharos.xyz. Presta atención a las letras cambiadas y a las palabras de más. Para practicar: cómo leer una URL de derecha a izquierda (en inglés).
.example.3. Comprueba la fecha límite en la página oficial
Si la ventana ya cerró, como pasó con la de Arbitrum, no queda nada que reclamar y cualquier página que diga lo contrario es falsa.
4. Ten claro qué hace falta para "comprobar" y qué no
Para comprobar, basta con tu dirección pública, nada más. Conectas una wallet únicamente para reclamar, y solo en el portal oficial. Tu frase semilla o tu clave privada nunca forman parte de ninguno de los dos pasos.
5. Lee cada solicitud de firma
Lo que buscan los kits de drainer es conseguir una firma. Si la solicitud es una aprobación (approval) o un permiso (permit) que no entiendes, no firmes. Si ya firmaste algo, lee aprobaciones de tokens: lo que revela el historial de tu wallet (en inglés).
6. No te fíes de la urgencia, los DM ni el "soporte"
Las respuestas a las publicaciones de un proyecto, los DM que ofrecen ayuda y los resultados patrocinados son vías habituales para difundir enlaces falsos. Consulta investiga una URL para reclamar antes de hacer clic (en inglés).
PRUEBA RÁPIDA: ¿ESTE AIRDROP ES LEGÍTIMO?
¿Me llegó este enlace por un canal del propio proyecto? Leído de derecha a izquierda, ¿el dominio pertenece al proyecto? ¿La ventana sigue abierta en la página oficial? ¿Esta página me pide una firma solo para "comprobar"?
Dónde encaja PoolIndex
Aviso: PoolIndex publica esta guía.
PoolIndex es una herramienta para Windows y Android que investiga oportunidades públicas para reclamar cripto. Cada resultado muestra la red y cómo se comprobó, y los resultados de airdrops enlazan a su fuente oficial. Las fuentes que fallan aparecen como fallidas en lugar de ocultarse. También puedes investigar una URL para reclamar antes de abrirla: PoolIndex muestra lo que se encontró en ese enlace, con la evidencia y la fuente de cada hallazgo, para que lo evalúes tú mismo. No da un veredicto de "seguro" o "inseguro", y los canales del propio proyecto siguen siendo la única fuente sobre la elegibilidad y el dominio oficial para reclamar. Para investigar una dirección en lugar de un enlace, consulta cómo consultar una dirección de wallet sin conectarla (en inglés).
PoolIndex hace sus consultas usando solo la dirección pública de tu wallet, la misma que cualquiera ya puede ver en la blockchain. Nunca te pide tu frase semilla ni tu clave privada, así que no tiene nada que pueda mover tus fondos.
Descubre cómo funciona PoolIndex. Consíguelo en Microsoft Store (Windows) o en Google Play (Android). Gratis al registrarte: revisa 1 wallet y 5 enlaces al mes. Windows y Android.
Preguntas frecuentes
¿Cómo detecto un sitio falso de airdrop?
Consigue el enlace en el blog, la documentación o la cuenta verificada del propio proyecto, lee el dominio de derecha a izquierda para confirmar que es del proyecto, revisa la fecha límite en la página oficial y rechaza cualquier petición de firma o de frase semilla solo para "comprobar".
¿Cómo sé si un airdrop de cripto es legítimo?
Solo los canales del propio proyecto pueden confirmar un airdrop y su portal para reclamar. Si el enlace llegó por un DM, una respuesta o un anuncio, o si la página te pide tu frase semilla o que envíes fondos primero, trátalo como falso.
¿Un sitio para reclamar que me pide conectar la wallet es una estafa?
No necesariamente. Los portales oficiales, como el de Pharos, te piden conectar una wallet para reclamar. La señal de alerta es que te pidan conectar o firmar solo para comprobar, o encontrar el enlace en cualquier lugar que no sean los canales del propio proyecto.
La fecha límite ya pasó. ¿Alguien puede ayudarme a reclamar?
No. La fundación de Arbitrum lo dijo claramente: "Esos tokens no se pueden reclamar en ninguna parte."
¿Existe un verificador oficial del airdrop de Base?
La publicación oficial de Base dice que solo está explorando un token de red y que no tiene detalles sobre plazos, diseño o gobernanza. Desconfía de cualquier "Base airdrop checker" o página para reclamar un token de Base.
¿Alguna herramienta puede decirme que un sitio para reclamar es seguro?
Ninguna herramienta puede garantizarlo. La investigación resumida por BlockSec encontró que solo el 10.8% de las direcciones relacionadas con drainers había sido marcado antes en rastreadores públicos. Trata el resultado de cualquier herramienta como evidencia que tú debes evaluar y confirma el dominio en los canales del propio proyecto.
¿Qué hago si firmé algo en un sitio falso de airdrop?
Deja de interactuar con el sitio y revisa tus aprobaciones de tokens desde una herramienta a la que accedas escribiendo tú mismo su dirección; revoca todo lo que no tenías intención de autorizar. Si escribiste tu frase semilla, considera esa wallet comprometida.
Fuentes
Las fuentes están en inglés. Las citas de este artículo son traducciones propias de PoolIndex.
- CoinGecko, "50 Biggest Crypto Airdrops: $26.6B" (ranking al 21 de diciembre de 2023, página actualizada el 30 de abril de 2026; consultada el 2026-09-26): https://www.coingecko.com/research/publications/biggest-crypto-airdrops
- Sonic Labs, "Sonic Airdrop Burn and Final Claim Deadline" (2 de abril de 2026; verificada de nuevo el 2026-10-02): https://www.soniclabs.com/blog/sonic-airdrop-burn-and-final-claim-deadline/
- FAQ del airdrop de Pharos (sin fecha; verificada de nuevo el 2026-10-02): https://claim.pharos.xyz/faqs y guía de usuario: https://claim.pharos.xyz/user-guide
- Documentación de la Arbitrum Foundation (sin fecha; consultada el 2026-09-26): https://docs.arbitrum.foundation/airdrop-eligibility-distribution
- The Block, James Hunt, "Arbitrum DAO treasury boosted by $57 million in unclaimed airdrop tokens" (25 de septiembre de 2023; consultada el 2026-09-26): https://www.theblock.co/post/252727/arbitrum-dao-unclaimed-airdrop
- Starknet FAQ (sin fecha; consultada el 2026-09-26): https://www.starknet.io/faqs/
- BlockSec, Drainer-as-a-Service (21 de octubre de 2025; consultada el 2026-09-26): https://blocksec.com/blog/inside-ethereum-s-shadow-economy-new-research-unmasks-the-135-m-drainer-as-a-service-industry
- Informe de 2025 de Scam Sniffer (3 de enero de 2026; verificado de nuevo el 2026-10-02): https://drops.scamsniffer.io/scam-sniffer-2025-crypto-phishing-losses-fall-83-to-84-million/
- Chainalysis, 2026 Crypto Crime Report: Scams (13 de enero de 2026; consultada el 2026-09-26): https://www.chainalysis.com/blog/crypto-scams-2026/
- Base, "The State of Base at BaseCamp 2025" (15 de septiembre de 2025; verificada de nuevo el 2026-10-02): https://blog.base.org/the-state-of-base-at-basecamp-2025