
Como verificar a elegibilidade de um airdrop com segurança
Verificar a elegibilidade para um airdrop deveria ser a parte fácil: consultar um endereço público e ler um resultado. É exatamente por isso que verificadores de elegibilidade falsos funcionam tão bem. Veja o que os dados publicados dizem sobre quem se qualifica e quem resgata, como os projetos definem a elegibilidade e um passo a passo para verificar sem entregar nada a ninguém.
Por que as pessoas verificam: valor real, e muita gente que se qualifica nunca resgata
Airdrops ainda movimentam muito valor. O Decrypt contabilizou mais de US$ 19 bilhões distribuídos a usuários em 2024, medidos pelos preços máximos históricos dos tokens, e mais de US$ 4,5 bilhões para os cinco maiores airdrops de 2025, cada um no seu pico (22 de dezembro de 2025). São valores de pico, não o que os destinatários de fato embolsaram. Em meados de dezembro de 2025, segundo o Decrypt, os cinco tokens estavam sendo negociados muito abaixo das suas máximas.
As listas de endereços elegíveis também são grandes. O FAQ da Starknet Foundation diz que "um total de 1.297.738 endereços são elegíveis para o Provisions", sua primeira rodada de distribuição. O post de resultados da Monad (10 de novembro de 2025) conta 289 mil contas elegíveis em cinco trilhas. A retrospectiva do ano da Linea (11 de dezembro de 2025) diz que o lançamento do seu token "recompensou 750 mil carteiras da comunidade".
Qualificar-se não é o mesmo que resgatar. A Linea informa que "mais de 92% das carteiras elegíveis" resgataram. A Monad informa que cerca de 70,4% do MON oferecido foi resgatado, e a divisão por trilha é a parte reveladora. A trilha Monad Community resgatou 99,7% dos seus tokens. A trilha Onchain Users, com 229.433 contas que a Monad diz serem "em geral formadas por usuários avançados de DeFi e detentores antigos de NFTs", resgatou 41,0%. A Monad diz que os tokens não resgatados irão para futuras iniciativas do ecossistema.
Programas mais antigos mostram a mesma diferença. A ENS DAO diz que "mais de 137 mil endereços" eram elegíveis para o seu airdrop de 2021, e 103 mil deles resgataram.
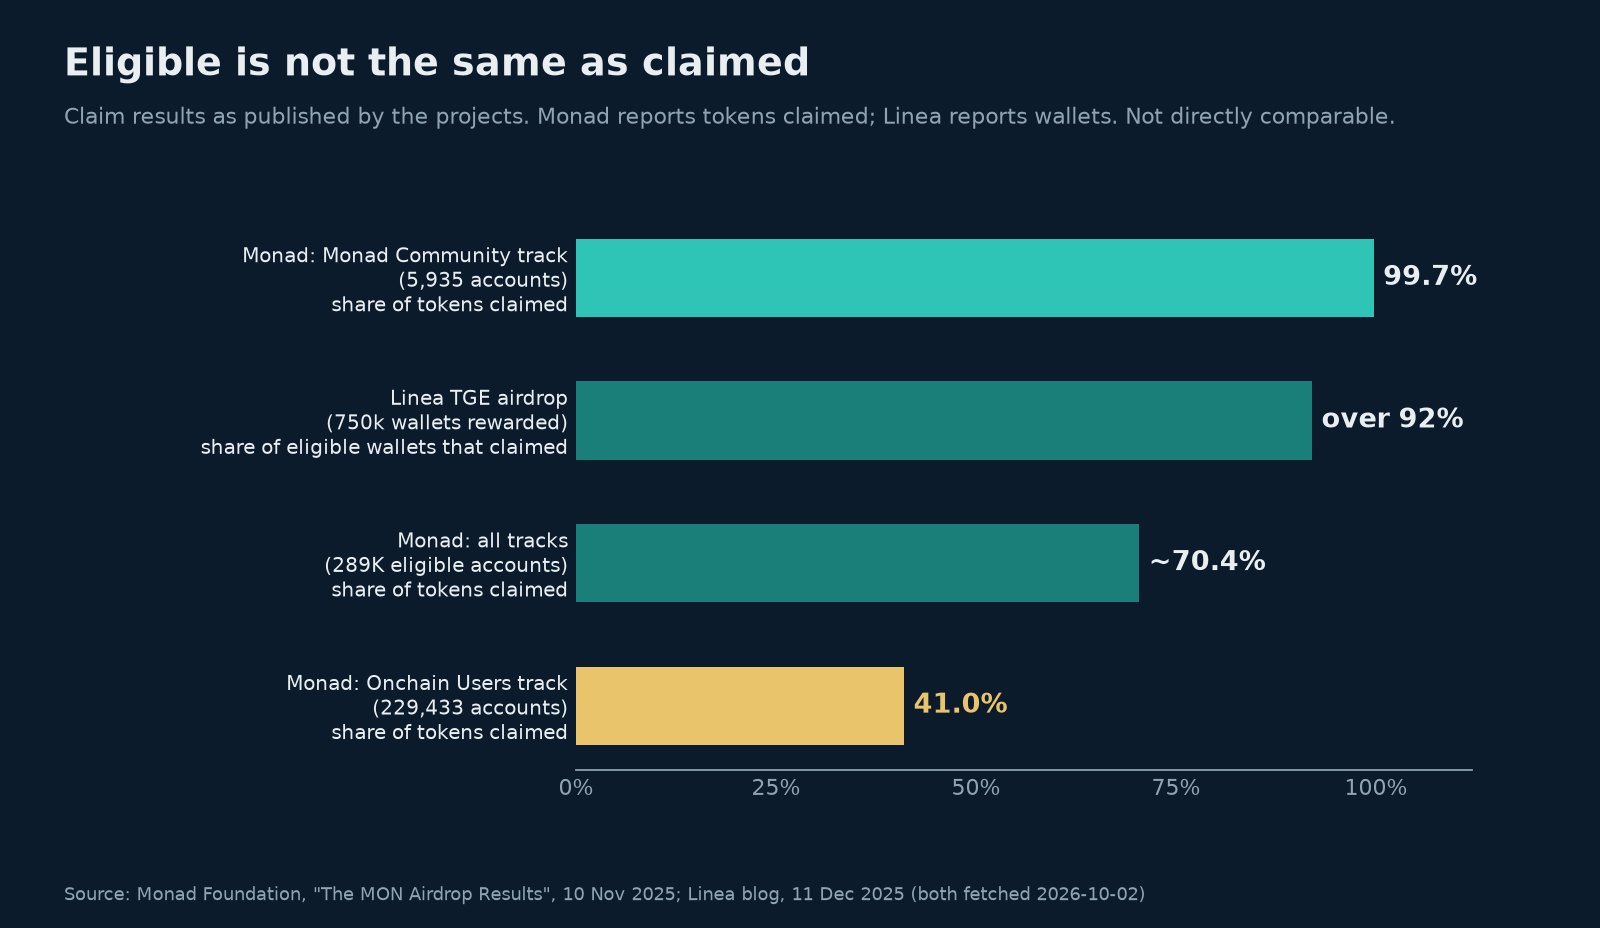
A Monad não explica por que essa diferença existe. Mas o padrão explica por que as pessoas procuram um jeito de verificar um endereço antigo, e é na verificação que está o risco.
Como a elegibilidade é definida, e por que verificar é só uma consulta
A maioria dos airdrops segue três etapas, e cada uma costuma estar documentada em algum canal oficial.
1. Um snapshot. O projeto escolhe um momento e lê o histórico on-chain até ali. A documentação da Arbitrum define o snapshot como "Bloco 58642080 na Arbitrum One = 6 de fevereiro de 2023". A Starknet usou datas diferentes para grupos diferentes: o Merge (15 de setembro de 2022) para quem fazia staking de Ethereum e 15 de novembro de 2023 para usuários da Starknet.
2. Critérios. A atividade anterior ao snapshot recebe uma pontuação. A Arbitrum usou pontos para ações como fazer bridge de fundos ou transacionar em meses diferentes, e endereços com menos de três pontos não eram elegíveis. A ENS considerou por quanto tempo um endereço tinha mantido nomes .eth. Algumas condições não têm nada a ver com atividade. A Mezo exigia cadastro: "Se você não se cadastrou, não se qualificou." O Provisions da Starknet não estava disponível para pessoas dos EUA nem para várias jurisdições sob sanções.
3. Filtro anti-Sybil. Os projetos removem endereços que parecem bots ou fazendas de carteiras. A Arbitrum tirava um ponto quando todas as transações de uma carteira aconteciam dentro de um intervalo de 48 horas, e desqualificou endereços marcados como Sybil durante o programa de recompensas do protocolo Hop. A Starknet fez parceria com a Trusta Labs para obter "listas de usuários resistentes a Sybil".
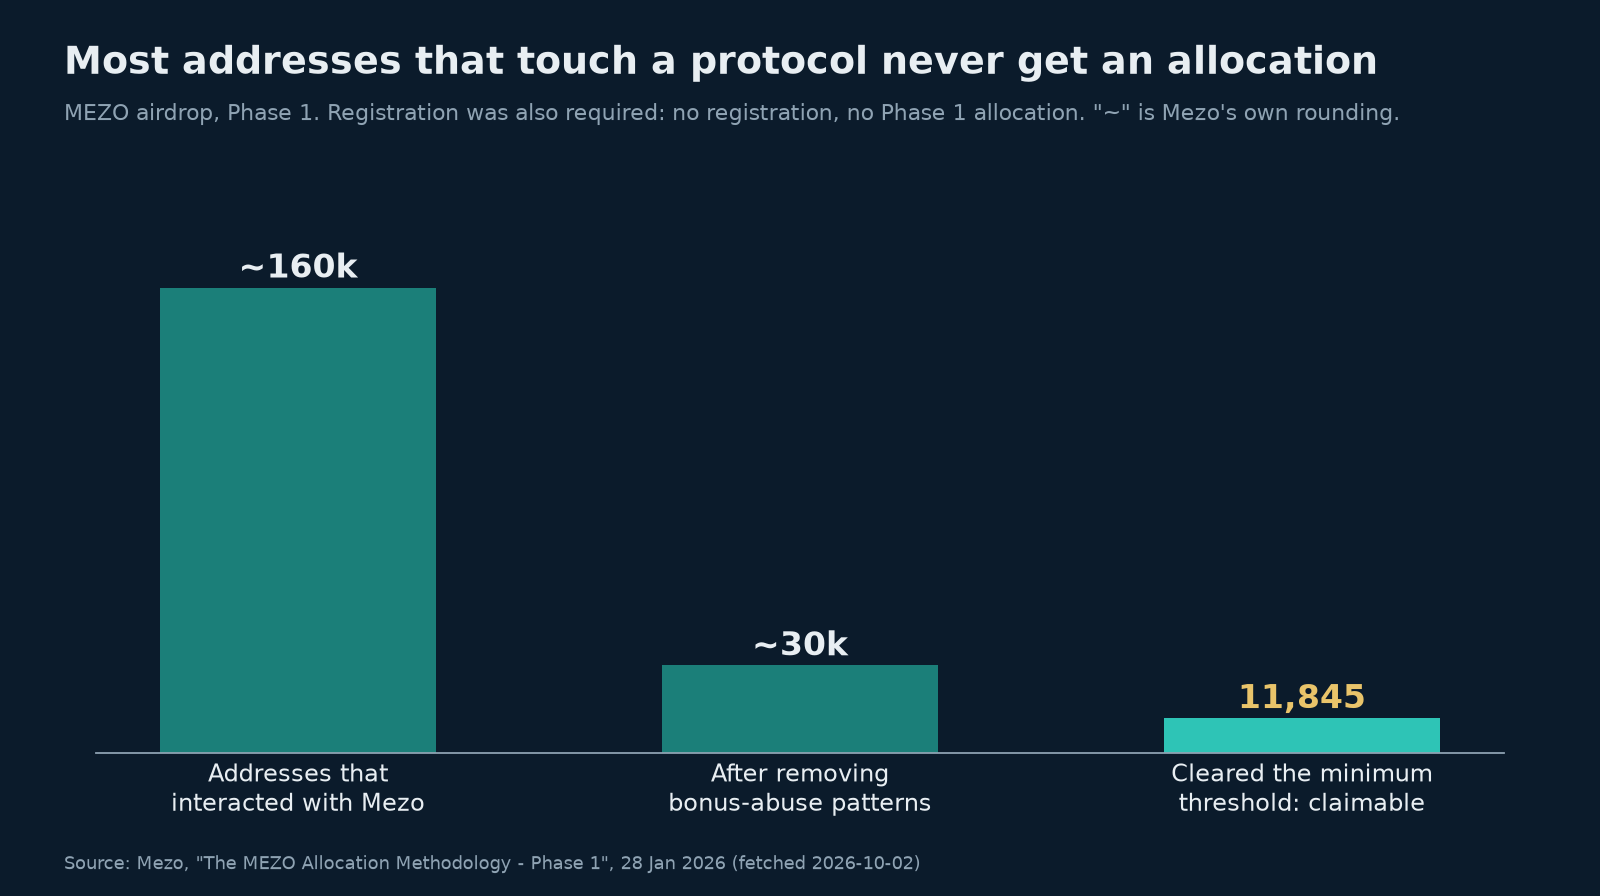
Os números da Mezo mostram o quanto esse filtro pode cortar. Na sua metodologia da Fase 1 (28 de janeiro de 2026), a Mezo diz que cerca de 160 mil endereços interagiram com o protocolo. Esse grupo foi reduzido para cerca de 30 mil "depois de remover padrões de abuso de bônus", e 11.845 endereços atingiram o limite mínimo para uma alocação disponível para resgate.
O resultado é uma lista de endereços e alocações, muitas vezes pública. A Starknet disse que "os destinatários resultantes e suas alocações de tokens serão divulgados". Muitos contratos de resgate usam uma árvore Merkle: o contrato guarda uma única raiz, e cada resgate precisa apresentar uma prova de que o endereço está na lista. O contrato MerkleDistributor da Uniswap, que é de código aberto, mostra como isso é simples. Ele tem uma função pública isClaimed que qualquer pessoa pode ler, e a sua função claim envia os tokens para a account elegível indicada na prova. Mais em o que é um airdrop Merkle (em inglês).
Esse é o ponto que importa para a segurança. Elegibilidade é um fato sobre um endereço público, e consultá-la é uma leitura. Você não precisa conectar uma carteira para verificar um endereço público, e ler uma lista nunca exige sua frase-semente nem sua chave privada.
O problema: o verificador é a isca
Como verificar parece inofensivo, essa é a etapa que os golpistas miram. O guia sobre phishing com verificadores de elegibilidade do Onchain Diary (Jask, 10 de agosto de 2026) chama o verificador de elegibilidade de "o formato perfeito de phishing". O verificador pede que a carteira seja conectada e que uma assinatura seja fornecida num momento em que as pessoas acham que estão apenas lendo. O guia descreve três níveis de verificador falso:
- sites que coletam endereços conectados para usá-los como alvo depois;
- sites que pedem uma assinatura de "verificação" que, na verdade, é uma aprovação ou um permit;
- páginas que pedem a frase-semente para "sincronizar" a carteira.
O guia acrescenta que domínios parecidos costumam ser registrados "semanas ou meses antes do anúncio real", então um verificador que aparece cedo não prova nada. A regra de ouro do guia: "uma leitura nunca precisa de uma escrita" ("a read never needs a write").
Os projetos veem isso de perto. Cinco dias antes de abrir a sua janela de resgate, a Linea escreveu (5 de setembro de 2025): "já vimos vários golpes mirando nossa comunidade". A lista inclui sites de resgate falsos, anúncios falsos e "golpes que exploram a queda do site", em que golpistas oferecem jeitos "alternativos" de resgatar enquanto o site real está fora do ar. O FAQ da Starknet diz que a fundação está "ciente de que pode haver tentativas de golpe com a criação de sites falsos e/ou perfis falsos em redes sociais".
O FBI descreve o mesmo padrão. Um comunicado de utilidade pública do IC3 (3 de junho de 2025) alerta que criminosos espalham links fraudulentos de airdrop por redes sociais, sites de terceiros e e-mails de phishing. O site do link se conecta à carteira ou pede uma senha, e o criminoso então "transfere a criptomoeda do usuário para uma carteira que pertence ao criminoso, esvaziando a carteira do usuário".
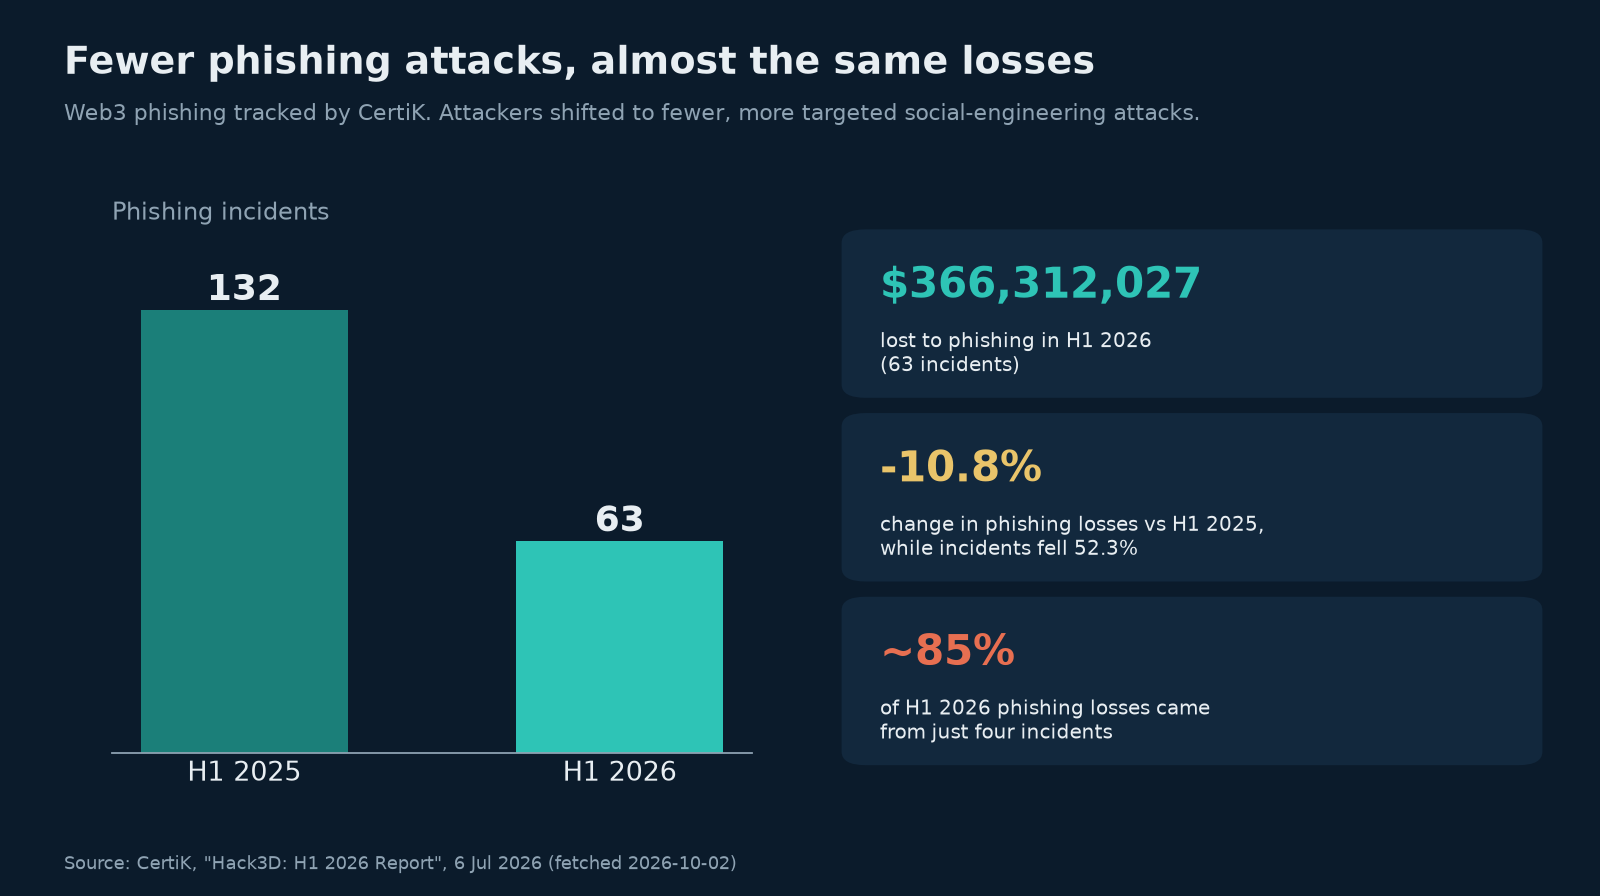
As perdas não desapareceram. Elas se concentraram. O relatório Hack3D H1 2026 da CertiK (6 de julho de 2026) contabilizou US$ 366.312.027 perdidos para phishing em 63 incidentes no primeiro semestre de 2026. Os incidentes de phishing caíram 52,3% em relação aos 132 do primeiro semestre de 2025, mas as perdas caíram só 10,8%, e quatro incidentes responderam por cerca de 85% das perdas com phishing. A CertiK descreve uma migração para "ataques de engenharia social altamente direcionados". É uma má notícia para quem tem um endereço antigo que valha a pena atacar.
Como verificar a elegibilidade de um airdrop com segurança, passo a passo
1. Comece pelo projeto, não por um resultado de busca
Encontre o verificador de elegibilidade pelo site, pela documentação ou pelas contas verificadas do próprio projeto, e depois digite você mesmo o endereço. Os projetos costumam indicar o seu portal. O FAQ da Starknet direcionava os destinatários para provisions.starknet.io, e a Monad indicou claim.monad.xyz. O conselho da Linea era "conferir várias fontes oficiais antes de interagir com qualquer link". Veja como encontrar os links oficiais de um projeto (em inglês).
2. Leia as regras antes de ler um resultado
Procure a data do snapshot, os critérios, qualquer etapa de cadastro e eventuais restrições regionais. Se um endereço foi criado depois do snapshot ou nunca foi cadastrado, nenhum verificador vai mudar isso.
3. Cole o endereço público
Você não precisa conectar uma carteira para verificar um endereço público. Os portais oficiais pedem a conexão quando você de fato resgata, que é uma etapa separada e que só deve acontecer no domínio oficial. Se um site insiste em uma conexão só para mostrar um resultado, pergunte-se por que uma leitura precisaria disso. Para verificações pelo explorador de blocos, veja como verificar um endereço de carteira sem conectá-la (em inglês).
4. Um pedido de assinatura durante uma "verificação" encerra a verificação
Se a verificação abrir um pedido de assinatura, feche-o. Uma assinatura permit ou Permit2 pode dar a um estranho o direito de movimentar seus tokens depois, sem nenhuma outra ação sua. Se você já assinou algo que não entendeu, leia aprovações de tokens: o que o histórico da sua carteira revela (em inglês) e por que verificar um endereço não deveria exigir sua assinatura (em inglês).
5. Nunca digite uma frase-semente e nunca baixe uma "ferramenta de resgate"
Nenhum verificador real precisa da sua frase-semente nem da sua chave privada. A Linea diz que "nunca vai pedir sua SRP [frase-semente], chaves privadas ou qualquer informação pessoal durante o processo de resgate", e que você não precisa baixar nada para resgatar.
6. Espere o site voltar e ignore o "suporte"
O conselho da Linea: "Se o site cair, espere até ele voltar ao ar." DMs e respostas que oferecem uma alternativa são uma forma comum de espalhar links falsos. Mais em como identificar um site falso de airdrop (em inglês).
7. Confira o prazo na página oficial
Janelas de resgate fecham. A da Monad foi de 14 de outubro a 3 de novembro de 2025. A primeira rodada da Starknet deu aos destinatários quatro meses, até 20 de junho de 2024. Depois que uma janela fecha, um site que oferece resgate atrasado é falso. Veja prazos de resgate de airdrops (em inglês).
8. Leia "não encontrado" com cuidado
Um resultado vale o que valem as fontes por trás dele. "Não encontrado" pode significar que o endereço não é elegível. Também pode significar que a ferramenta nunca olhou a lista certa, ou que uma fonte falhou em silêncio. Se a resposta fizer diferença para você, confirme no portal do próprio projeto.
TESTE RÁPIDO: VALE A PENA USAR ESTE VERIFICADOR DE ELEGIBILIDADE?
Cheguei até ele pelo canal do próprio projeto? Ele funciona com um endereço público colado? Ele pede para eu conectar, assinar ou baixar algo só para mostrar um resultado, ou pede minha frase-semente? Se sim, feche a aba.
Onde o PoolIndex entra
Aviso: o PoolIndex publica este guia.
O PoolIndex é uma ferramenta para Windows e Android que pesquisa oportunidades de resgate de cripto em fontes públicas. Você cola um endereço público 0x e ele faz a busca em dezenas de fontes públicas confiáveis. Cada resultado mostra a rede e como foi verificado, e os resultados de airdrop têm link para a fonte oficial. As fontes que falham aparecem sinalizadas como falhas, em vez de serem escondidas ou virarem um "não". É o passo 8 na prática: "nada encontrado, e aqui está o que foi verificado" é um resultado normal, e o PoolIndex não pode prometer que exista algo a encontrar. Ele não decide a elegibilidade. A palavra final é do portal do próprio projeto.
Você também pode pesquisar uma URL de resgate antes de abri-la. O PoolIndex mostra o que foi encontrado naquele link, com a evidência e a fonte de cada achado, para que você mesmo avalie. Não é um veredito de "seguro" ou "inseguro", e não garante que um site seja seguro.
O PoolIndex verifica usando apenas o endereço público da sua carteira, o mesmo endereço que qualquer pessoa já consegue ver na blockchain. Ele nunca pede sua frase-semente nem sua chave privada, então não tem em mãos nada que possa movimentar seus fundos.
Veja como o PoolIndex funciona. Baixe na Microsoft Store (Windows) ou no Google Play (Android). Grátis após o cadastro: verifique 1 carteira e 5 links por mês. Windows e Android.
Perguntas frequentes
Como verifico a elegibilidade de um airdrop com segurança?
Encontre o verificador oficial pelo site, pela documentação ou pelas contas verificadas do próprio projeto. Leia a data do snapshot e os critérios, e depois cole seu endereço público. Feche a página se ela pedir para você assinar, baixar algo ou digitar uma frase-semente só para mostrar um resultado.
Preciso conectar minha carteira para verificar a elegibilidade de um airdrop?
Não. Você não precisa conectar uma carteira para verificar um endereço público. A elegibilidade está ligada ao endereço, e muitos projetos publicam suas listas de destinatários. Os portais oficiais pedem a conexão só quando você resgata, e apenas no próprio domínio.
Um verificador de elegibilidade pediu para eu assinar uma mensagem. É golpe?
Trate-o como golpe. O Onchain Diary resume assim: "uma leitura nunca precisa de uma escrita". Uma assinatura em um verificador falso pode ser uma aprovação de token ou um permit que deixa alguém movimentar seus tokens depois.
Por que um verificador diz que não sou elegível se eu usei o protocolo?
Sua atividade pode ter acontecido depois do snapshot ou não ter atingido o limite de pontos exigido; você pode não ter concluído uma etapa de cadastro, ou seu endereço pode ter sido excluído por um filtro anti-Sybil. Alguns programas também excluem certas regiões. A Mezo, por exemplo, reduziu cerca de 160 mil endereços que interagiram com o protocolo para 11.845 com alocação disponível para resgate.
Verificadores de elegibilidade de airdrop gratuitos são seguros?
Ser gratuito diz pouco sobre um verificador. O que importa é onde você o encontrou e o que ele pede. Um que vem do canal do próprio projeto e funciona com um endereço público colado é o padrão mais seguro.
Alguma ferramenta pode garantir que um site verificador é seguro?
Não. Domínios parecidos costumam ser registrados semanas ou meses antes de um anúncio, e o phishing migrou para ataques em menor número, porém mais direcionados. Trate o resultado de qualquer ferramenta como uma evidência a ser avaliada e confirme o domínio pelos canais do próprio projeto.
O que faço se assinei algo em um verificador falso?
Pare de usar o site e depois revise e revogue suas aprovações de tokens em uma ferramenta que você acessa digitando você mesmo o endereço. Se você digitou uma frase-semente, considere essa carteira comprometida e transfira o que sobrou para uma nova. Nos EUA, o IC3 do FBI pede que as vítimas registrem uma denúncia com os detalhes das transações.
Fontes
As fontes estão em inglês. As citações neste artigo são traduções livres do PoolIndex.
- Decrypt, Logan Hitchcock, "5 Biggest Crypto Airdrops of 2025" (22 dez. 2025; consultada em 2026-10-02): https://decrypt.co/352376/5-biggest-crypto-airdrops-2025
- Starknet FAQ (sem data; consultada em 2026-10-02): https://www.starknet.io/faqs/
- Monad Foundation, "The MON Airdrop Results" (10 nov. 2025; consultada em 2026-10-02): https://monad.xyz/blog/the-mon-airdrop-results
- Linea, "2025 Launched a New Era for Linea and L2s" (11 dez. 2025; consultada em 2026-10-02): https://linea.build/blog/2025-launched-a-new-era-for-linea-and-l2s
- ENS DAO, "$ENS Token" (sem data; consultada em 2026-10-02): https://basics.ensdao.org/ens-token
- Arbitrum Foundation, "$ARB airdrop eligibility and distribution specifications" (sem data; consultada em 2026-10-02): https://docs.arbitrum.foundation/airdrop-eligibility-distribution
- Mezo, "The MEZO Allocation Methodology - Phase 1" (28 jan. 2026; consultada em 2026-10-02): https://mezo.org/blog/the-mezo-allocation-methodology-phase-1/
- Uniswap, MerkleDistributor.sol no GitHub (consultado em 2026-10-02): https://github.com/Uniswap/merkle-distributor/blob/master/contracts/MerkleDistributor.sol
- Onchain Diary, Jask, "Airdrop Eligibility Checker Phishing: How Fake Checkers Harvest Wallets" (10 ago. 2026; consultada em 2026-10-02): https://theonchaindiary.com/articles/airdrop-eligibility-checker-phishing/
- Linea, "LINEA: Security and Scam Awareness" (5 set. 2025; consultada em 2026-10-02): https://linea.build/blog/linea-security-and-scam-awareness
- FBI IC3, Public Service Announcement I-060325-PSA (3 jun. 2025; consultada em 2026-10-02): https://www.ic3.gov/PSA/2025/PSA250603
- CertiK, "Hack3D: H1 2026 Report" (6 jul. 2026; consultado em 2026-10-02): https://www.certik.com/skynet-report/certik-hack3d-h1-2026-report