
Cómo comprobar la elegibilidad de un airdrop con seguridad
Comprobar la elegibilidad para un airdrop debería ser la parte fácil: consultar una dirección pública y leer un resultado. Justo por eso los verificadores de elegibilidad falsos funcionan tan bien. Esto es lo que dicen los datos publicados sobre quién cumple los requisitos y quién reclama, cómo deciden los proyectos la elegibilidad y un método paso a paso para comprobarla sin entregar nada.
Por qué la gente lo comprueba: valor real, y muchos que cumplen los requisitos nunca reclaman
Los airdrops todavía mueven mucho valor. Decrypt contabilizó más de 19 000 millones de dólares entregados a usuarios en 2024, medidos a los precios máximos históricos de los tokens, y más de 4500 millones de dólares en los cinco mayores airdrops de 2025, cada uno en su pico (22 de diciembre de 2025). Son valores de pico, no lo que los destinatarios realmente se embolsaron. A mediados de diciembre de 2025, según Decrypt, los cinco tokens cotizaban muy por debajo de sus máximos.
Las listas de direcciones elegibles también son grandes. Las preguntas frecuentes de la Starknet Foundation dicen que "un total de 1 297 738 direcciones son elegibles para Provisions", su primera ronda de distribución. La publicación de resultados de Monad (10 de noviembre de 2025) cuenta 289 000 cuentas elegibles en cinco categorías. El resumen del año de Linea (11 de diciembre de 2025) dice que el lanzamiento de su token "recompensó a 750 000 wallets de la comunidad".
Cumplir los requisitos no es lo mismo que reclamar. Linea informa que "más del 92% de las wallets elegibles" reclamaron. Monad informa que se reclamó alrededor del 70.4% de los MON ofrecidos, y el desglose por categoría es lo revelador. La categoría Monad Community reclamó el 99.7% de sus tokens. La categoría Onchain Users, con 229 433 cuentas que, según Monad, "en general pertenecen a usuarios avanzados de DeFi y poseedores de NFT de larga data", reclamó el 41.0%. Monad dice que los tokens no reclamados se destinarán a futuras iniciativas del ecosistema.
Los programas más antiguos muestran la misma brecha. La ENS DAO dice que "más de 137 000 direcciones" eran elegibles para su airdrop de 2021, y 103 000 de ellas reclamaron.
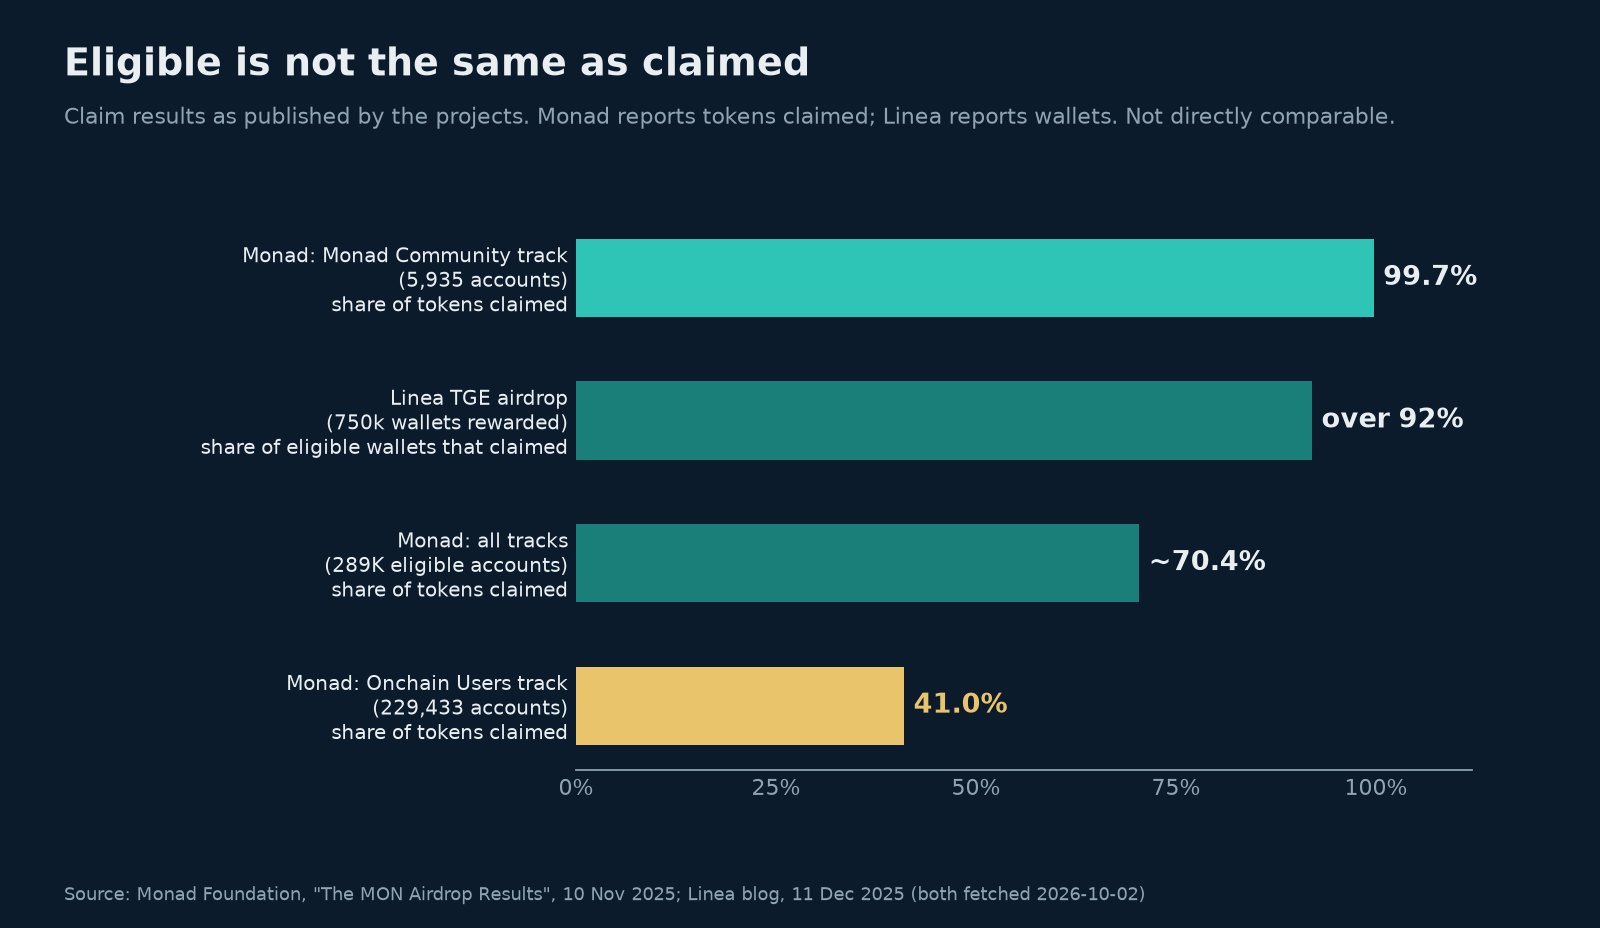
Monad no explica por qué existe esa brecha. El patrón sí explica por qué la gente busca una forma de revisar una dirección antigua, y es al comprobarla donde está el riesgo.
Cómo se decide la elegibilidad, y por qué comprobarla es solo una consulta
La mayoría de los airdrops sigue tres pasos, y cada uno suele estar documentado en algún canal oficial.
1. Un snapshot. El proyecto elige un momento y lee el historial on-chain hasta ese punto. La documentación de Arbitrum indica el snapshot como "el bloque 58642080 de Arbitrum One = 6 de febrero de 2023". Starknet usó fechas distintas para grupos distintos: el Merge (15 de septiembre de 2022) para los stakers de Ethereum y el 15 de noviembre de 2023 para los usuarios de Starknet.
2. Criterios. Se puntúa la actividad anterior al snapshot. Arbitrum usó puntos por acciones como hacer bridge de fondos o hacer transacciones en meses distintos, y las direcciones con menos de tres puntos no eran elegibles. ENS tuvo en cuenta cuánto tiempo había tenido una dirección nombres .eth. Algunas condiciones no tienen nada que ver con la actividad. Mezo exigía registrarse: "Si no te registraste, no cumpliste los requisitos." Provisions, de Starknet, no estaba disponible para personas de EE. UU. ni para varias jurisdicciones sancionadas.
3. Filtro anti-Sybil. Los proyectos eliminan las direcciones que parecen pertenecer a bots o granjas de wallets. Arbitrum restaba un punto cuando todas las transacciones de una wallet se realizaban en un intervalo de 48 horas, y descalificó las direcciones marcadas como Sybil durante el programa de recompensas del protocolo Hop. Starknet se asoció con Trusta Labs para obtener "listas de usuarios resistentes a Sybil".
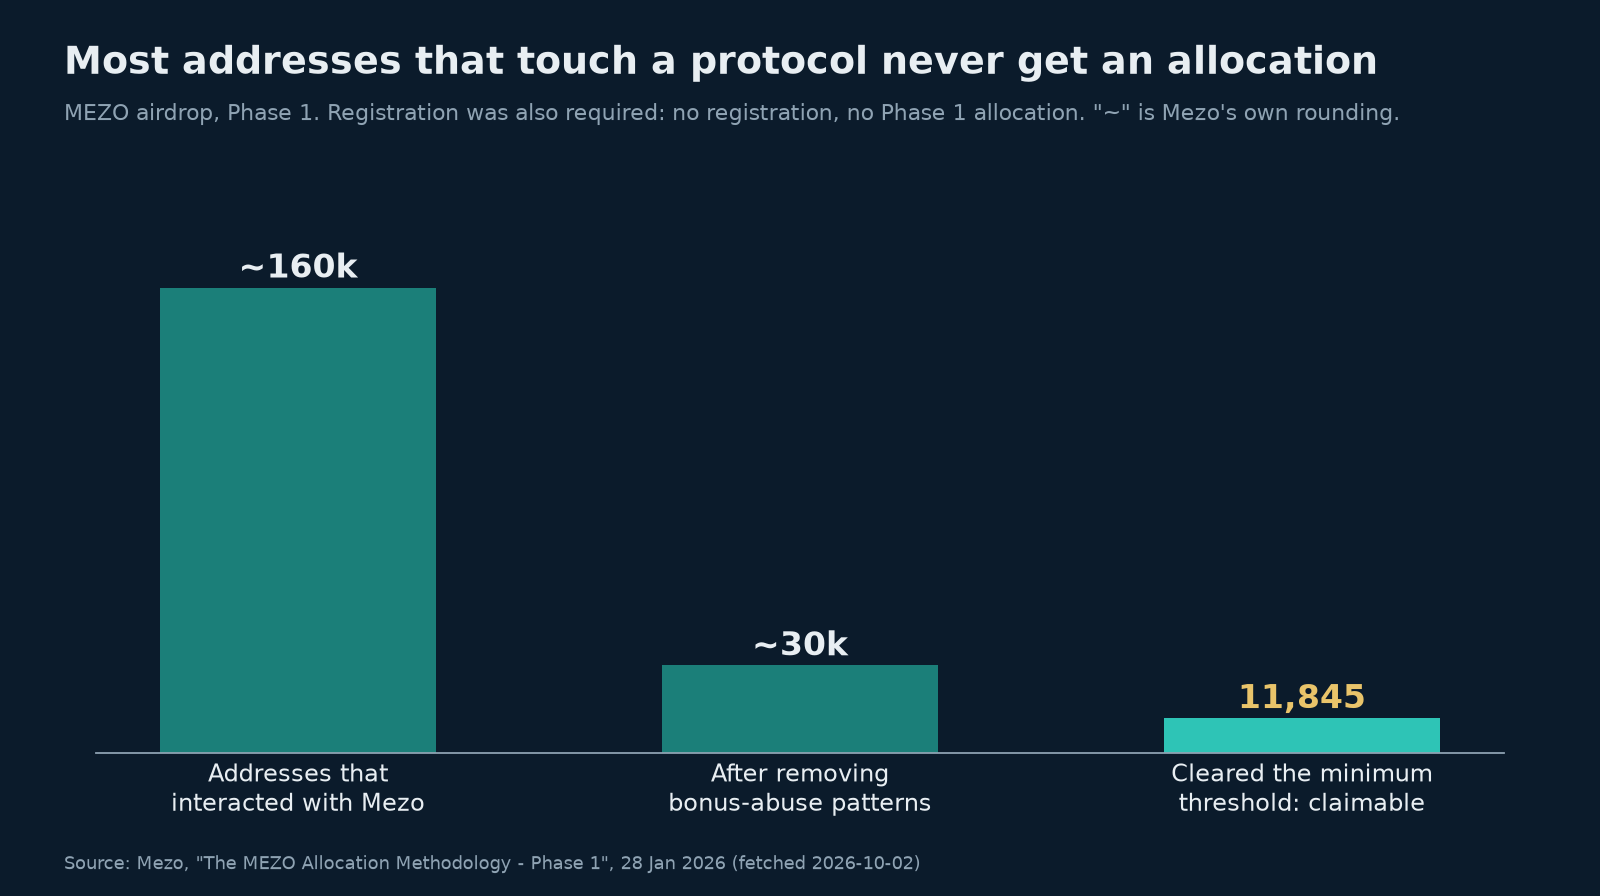
Las cifras de Mezo muestran cuánto puede eliminar ese filtro. En su metodología de la Fase 1 (28 de enero de 2026), Mezo dice que alrededor de 160 000 direcciones interactuaron con el protocolo. Ese grupo se redujo a unas 30 000 "después de eliminar los patrones de abuso de bonos", y 11 845 direcciones superaron el umbral mínimo para una asignación de tokens que se puede reclamar.
El resultado es una lista de direcciones y asignaciones, muchas veces pública. Starknet dijo que "los destinatarios resultantes y su asignación de tokens se harán públicos". Muchos contratos para reclamar usan un árbol de Merkle: el contrato guarda una sola raíz, y cada intento de reclamar debe presentar una prueba de que la dirección está en la lista. El contrato MerkleDistributor de Uniswap, de código abierto, muestra lo simple que es. Tiene una función pública isClaimed que cualquiera puede leer, y su función claim envía los tokens a la account elegible indicada en la prueba. Más en qué es un airdrop Merkle (en inglés).
Esto es lo que importa para la seguridad. La elegibilidad es un dato sobre una dirección pública, y consultarla es una lectura. No necesitas conectar una wallet para consultar una dirección pública, y leer una lista nunca requiere tu frase semilla ni tu clave privada.
El problema: el verificador es el cebo
Como comprobar parece inofensivo, es el paso en el que se enfocan los estafadores. La guía sobre phishing con verificadores de elegibilidad de Onchain Diary (Jask, 10 de agosto de 2026) llama al verificador de elegibilidad "el formato de phishing perfecto". El verificador pide conectar la wallet y firmar en un momento en que la gente cree que solo está leyendo. La guía describe tres niveles de verificador falso:
- sitios que recopilan las direcciones conectadas para atacarlas más adelante;
- sitios que piden una firma de "verificación" que en realidad es una aprobación o un permit;
- páginas que piden la frase semilla para "sincronizar" la wallet.
Añade que los dominios imitadores muchas veces se registran "semanas o meses antes del anuncio real", así que un verificador temprano no prueba nada. Su regla de oro: "una lectura nunca necesita una escritura" ("a read never needs a write").
Los proyectos lo ven de primera mano. Cinco días antes de abrir su período para reclamar, Linea escribió (5 de septiembre de 2025): "ya hemos visto bastantes estafas dirigidas a nuestra comunidad". Su lista incluye sitios falsos para reclamar, anuncios falsos y "estafas que aprovechan las caídas del sitio", en las que los estafadores ofrecen formas "alternativas" de reclamar mientras el sitio real está caído. Las preguntas frecuentes de Starknet dicen que la fundación es "consciente de que puede haber intentos de estafa mediante la creación de sitios web y/o perfiles falsos en redes sociales".
El FBI describe el mismo patrón. Un anuncio de servicio público del IC3 (3 de junio de 2025) advierte que los delincuentes difunden enlaces de airdrop fraudulentos por redes sociales, sitios web de terceros y correos de phishing. El sitio enlazado se conecta a la wallet o pide una contraseña, y luego el delincuente "mueve las criptomonedas del usuario a una wallet propiedad del ciberdelincuente y vacía la wallet del usuario".
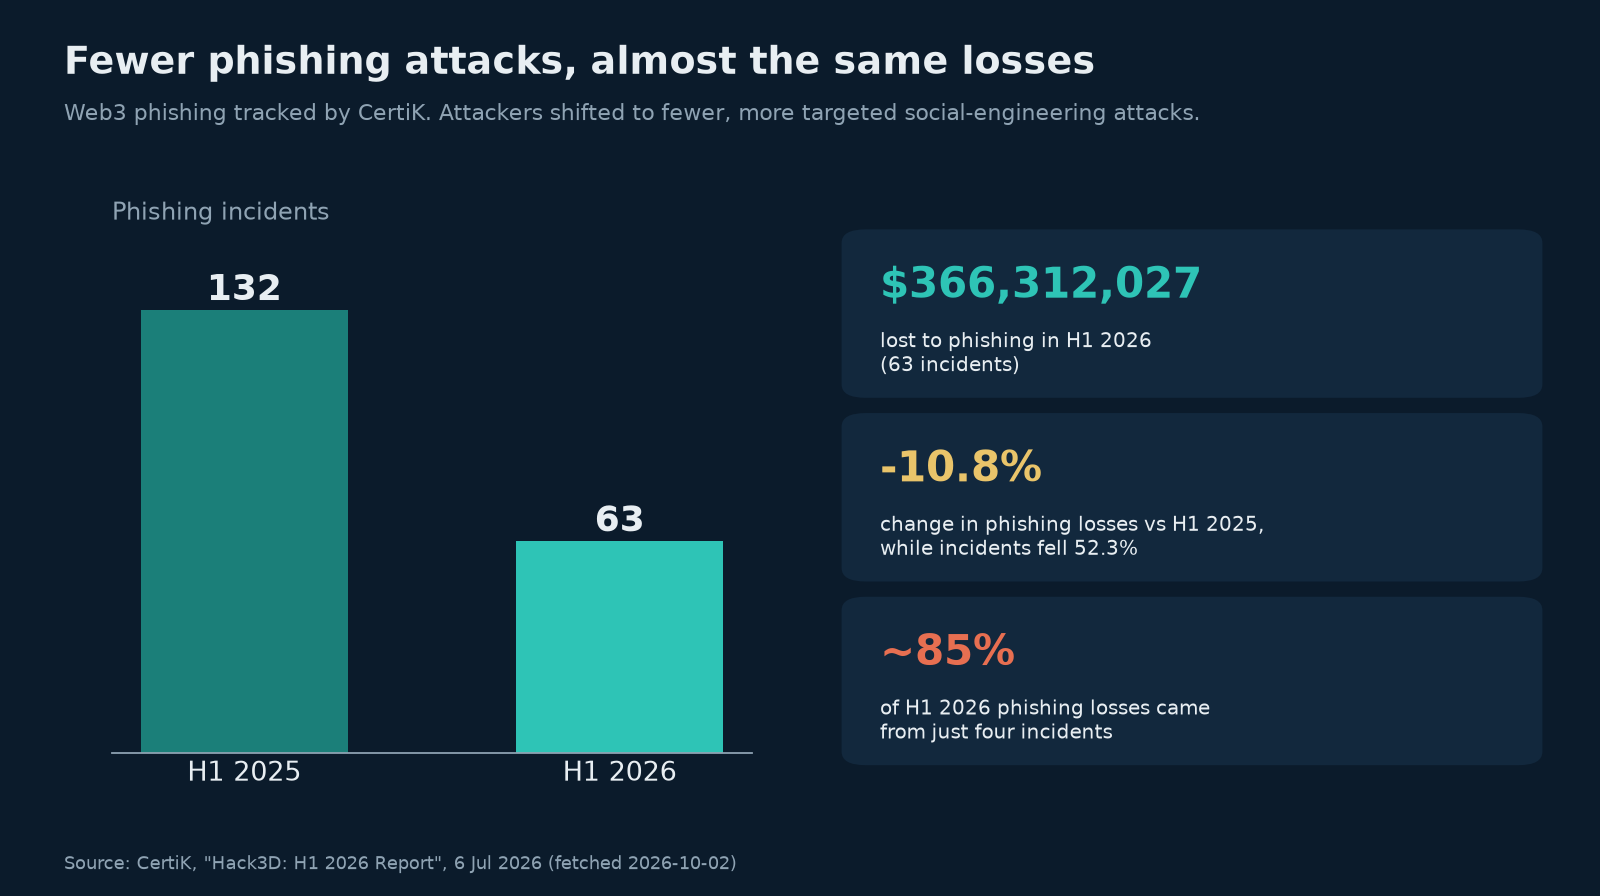
Las pérdidas no han desaparecido. Se han concentrado. El informe Hack3D H1 2026 de CertiK (6 de julio de 2026) contabilizó 366 312 027 dólares perdidos por phishing en 63 incidentes durante el primer semestre de 2026. Los incidentes de phishing bajaron un 52.3% desde los 132 del primer semestre de 2025, pero las pérdidas solo bajaron un 10.8%, y cuatro incidentes concentraron alrededor del 85% de las pérdidas por phishing. CertiK describe un giro hacia "ataques de ingeniería social muy dirigidos". Es una mala noticia para cualquiera que tenga una dirección antigua que valga la pena atacar.
Cómo comprobar la elegibilidad de un airdrop con seguridad, paso a paso
1. Empieza por el proyecto, no por un resultado de búsqueda
Busca el verificador de elegibilidad en el sitio, la documentación o las cuentas verificadas del propio proyecto, y luego escribe tú mismo la dirección. Los proyectos suelen nombrar su portal. Las preguntas frecuentes de Starknet remitían a provisions.starknet.io, y Monad indicó claim.monad.xyz. El consejo de Linea era "consultar varias fuentes oficiales antes de interactuar con cualquier enlace". Consulta cómo encontrar los enlaces oficiales de un proyecto (en inglés).
2. Lee las reglas antes de leer un resultado
Busca la fecha del snapshot, los criterios, cualquier paso de registro y las restricciones regionales. Si una dirección se creó después del snapshot o nunca se registró, ningún verificador va a cambiar eso.
3. Pega la dirección pública
No necesitas conectar una wallet para consultar una dirección pública. Los portales oficiales sí piden conectarla cuando de verdad reclamas, que es un paso aparte y que solo corresponde al dominio oficial. Si un sitio insiste en una conexión solo para mostrar un resultado, pregúntate por qué una lectura la necesita. Para consultas con un explorador, consulta cómo consultar una dirección de wallet sin conectarla (en inglés).
4. Si aparece una solicitud de firma durante una "comprobación", termina ahí
Si al comprobar se abre una solicitud de firma, ciérrala. Una firma permit o Permit2 puede darle a un desconocido el derecho de mover tus tokens más adelante, sin que tengas que hacer nada más. Si ya firmaste algo que no entendiste, lee aprobaciones de tokens: lo que revela el historial de tu wallet (en inglés) y por qué consultar una dirección no debería requerir tu firma (en inglés).
5. Nunca escribas tu frase semilla y nunca descargues una "herramienta para reclamar"
Ningún verificador real necesita tu frase semilla ni tu clave privada. Linea dice que "nunca te pedirá tu SRP, tus claves privadas ni ninguna información personal durante el proceso para reclamar", y que no necesitas descargar nada para reclamar.
6. Espera si el sitio se cae e ignora el "soporte"
El consejo de Linea: "Si el sitio web se cae, espera a que vuelva a estar en línea." Los DM y las respuestas que ofrecen una alternativa son una vía habitual para los enlaces falsos. Más en cómo detectar un sitio falso de airdrop (en inglés).
7. Revisa la fecha límite en la página oficial
Los períodos para reclamar se cierran. El de Monad fue del 14 de octubre al 3 de noviembre de 2025. La primera ronda de Starknet dio a los destinatarios cuatro meses, hasta el 20 de junio de 2024. Una vez cerrado el período, un sitio que ofrece reclamar después del plazo es falso. Consulta las fechas límite para reclamar airdrops (en inglés).
8. Lee con cuidado un "no encontrado"
Un resultado vale lo que valen las fuentes que lo respaldan. "No encontrado" puede significar que no eres elegible. También puede significar que la herramienta nunca miró la lista correcta, o que una fuente falló sin avisar. Si la respuesta es importante para ti, confírmala en el portal del propio proyecto.
PRUEBA RÁPIDA: ¿VALE LA PENA USAR ESTE VERIFICADOR DE ELEGIBILIDAD?
¿Llegué a él desde el canal del propio proyecto? ¿Funciona con una dirección pública pegada? ¿Me pide conectar, firmar o descargar algo solo para mostrar un resultado, o me pide la frase semilla? Si es así, cierra la pestaña.
Dónde encaja PoolIndex
Aviso: PoolIndex publica esta guía.
PoolIndex es una herramienta para Windows y Android que investiga oportunidades públicas para reclamar cripto. Pegas una dirección pública 0x y PoolIndex busca en decenas de fuentes públicas confiables. Cada resultado muestra la red y cómo se comprobó, y los resultados de airdrops enlazan a su fuente oficial. Las fuentes que fallan aparecen marcadas como fallidas, en lugar de ocultarse o convertirse en un "no". Ese es el paso 8 en la práctica: "no se encontró nada, y esto es lo que se revisó" es un resultado normal, y PoolIndex no puede prometer que haya algo que encontrar. No decide la elegibilidad. El portal del propio proyecto tiene la última palabra.
También puedes investigar una URL para reclamar antes de abrirla. PoolIndex muestra lo que se encontró en ese enlace, con la evidencia y la fuente de cada hallazgo, para que lo evalúes tú mismo. No es un veredicto de "seguro" o "inseguro", y no garantiza que un sitio sea seguro.
PoolIndex hace sus consultas usando solo la dirección pública de tu wallet, la misma que cualquiera ya puede ver en la blockchain. Nunca te pide tu frase semilla ni tu clave privada, así que no tiene nada que pueda mover tus fondos.
Descubre cómo funciona PoolIndex. Consíguelo en Microsoft Store (Windows) o en Google Play (Android). Gratis al registrarte: revisa 1 wallet y 5 enlaces al mes. Windows y Android.
Preguntas frecuentes
¿Cómo compruebo la elegibilidad de un airdrop con seguridad?
Busca el verificador oficial en el sitio, la documentación o las cuentas verificadas del propio proyecto. Lee la fecha del snapshot y los criterios, y luego pega tu dirección pública. Cierra la página si te pide firmar, descargar algo o escribir una frase semilla solo para mostrar un resultado.
¿Necesito conectar mi wallet para comprobar la elegibilidad de un airdrop?
No. No necesitas conectar una wallet para consultar una dirección pública. La elegibilidad está ligada a la dirección, y muchos proyectos publican sus listas de destinatarios. Los portales oficiales piden conectarla solo cuando reclamas, y solo en su propio dominio.
Un verificador de elegibilidad me pidió firmar un mensaje. ¿Es una estafa?
Trátalo como tal. Onchain Diary lo resume así: "una lectura nunca necesita una escritura". Una firma en un verificador falso puede ser una aprobación de token o un permit que permite a alguien mover tus tokens más adelante.
¿Por qué un verificador dice que no soy elegible si usé el protocolo?
Tu actividad puede haber sido posterior al snapshot o no haber alcanzado el umbral de puntos exigido; puedes no haber completado un paso de registro, o tu dirección puede haber sido excluida por un filtro anti-Sybil. Algunos programas también excluyen ciertas regiones. Mezo, por ejemplo, redujo unas 160 000 direcciones que interactuaron con el protocolo a 11 845 con una asignación de tokens que se puede reclamar.
¿Son seguros los verificadores gratuitos de elegibilidad de airdrops?
Que un verificador sea gratuito dice poco. Lo que importa es dónde lo encontraste y qué te pide. Uno al que llegas desde el canal del propio proyecto y que funciona con una dirección pública pegada es el patrón más seguro.
¿Alguna herramienta puede garantizar que un sitio verificador es seguro?
No. Los dominios imitadores muchas veces se registran semanas o meses antes de un anuncio, y el phishing se ha desplazado hacia ataques menos numerosos y más dirigidos. Trata lo que diga cualquier herramienta como evidencia para evaluar, y confirma el dominio en los canales del propio proyecto.
¿Qué hago si firmé algo en un verificador falso?
Deja de usar el sitio y luego revisa y revoca tus aprobaciones de tokens desde una herramienta a la que llegues escribiendo tú mismo su dirección. Si escribiste una frase semilla, considera esa wallet comprometida y mueve lo que quede a una nueva. En EE. UU., el IC3 del FBI pide a las víctimas que presenten una denuncia con los detalles de las transacciones.
Fuentes
Las fuentes están en inglés. Las citas de este artículo son traducciones propias de PoolIndex.
- Decrypt, Logan Hitchcock, "5 Biggest Crypto Airdrops of 2025" (22 de diciembre de 2025; consultada el 2026-10-02): https://decrypt.co/352376/5-biggest-crypto-airdrops-2025
- Starknet FAQ (sin fecha; consultada el 2026-10-02): https://www.starknet.io/faqs/
- Monad Foundation, "The MON Airdrop Results" (10 de noviembre de 2025; consultada el 2026-10-02): https://monad.xyz/blog/the-mon-airdrop-results
- Linea, "2025 Launched a New Era for Linea and L2s" (11 de diciembre de 2025; consultada el 2026-10-02): https://linea.build/blog/2025-launched-a-new-era-for-linea-and-l2s
- ENS DAO, "$ENS Token" (sin fecha; consultada el 2026-10-02): https://basics.ensdao.org/ens-token
- Arbitrum Foundation, "$ARB airdrop eligibility and distribution specifications" (sin fecha; consultada el 2026-10-02): https://docs.arbitrum.foundation/airdrop-eligibility-distribution
- Mezo, "The MEZO Allocation Methodology - Phase 1" (28 de enero de 2026; consultada el 2026-10-02): https://mezo.org/blog/the-mezo-allocation-methodology-phase-1/
- Uniswap, MerkleDistributor.sol en GitHub (consultado el 2026-10-02): https://github.com/Uniswap/merkle-distributor/blob/master/contracts/MerkleDistributor.sol
- Onchain Diary, Jask, "Airdrop Eligibility Checker Phishing: How Fake Checkers Harvest Wallets" (10 de agosto de 2026; consultada el 2026-10-02): https://theonchaindiary.com/articles/airdrop-eligibility-checker-phishing/
- Linea, "LINEA: Security and Scam Awareness" (5 de septiembre de 2025; consultada el 2026-10-02): https://linea.build/blog/linea-security-and-scam-awareness
- FBI IC3, Public Service Announcement I-060325-PSA (3 de junio de 2025; consultado el 2026-10-02): https://www.ic3.gov/PSA/2025/PSA250603
- CertiK, "Hack3D: H1 2026 Report" (6 de julio de 2026; consultado el 2026-10-02): https://www.certik.com/skynet-report/certik-hack3d-h1-2026-report